Новости Joomla

Вышли релизы безопасности Joomla 6.1.4 и Joomla 5.4.9

Релиз безопасности Joomla 6.1.4 и Joomla 5.4.9

Проект Joomla! рад сообщить о выходе Joomla 6.1.4 и Joomla 5.4.9. Это релизы безопасности и исправления ошибок для серий 5.x и 6.x.

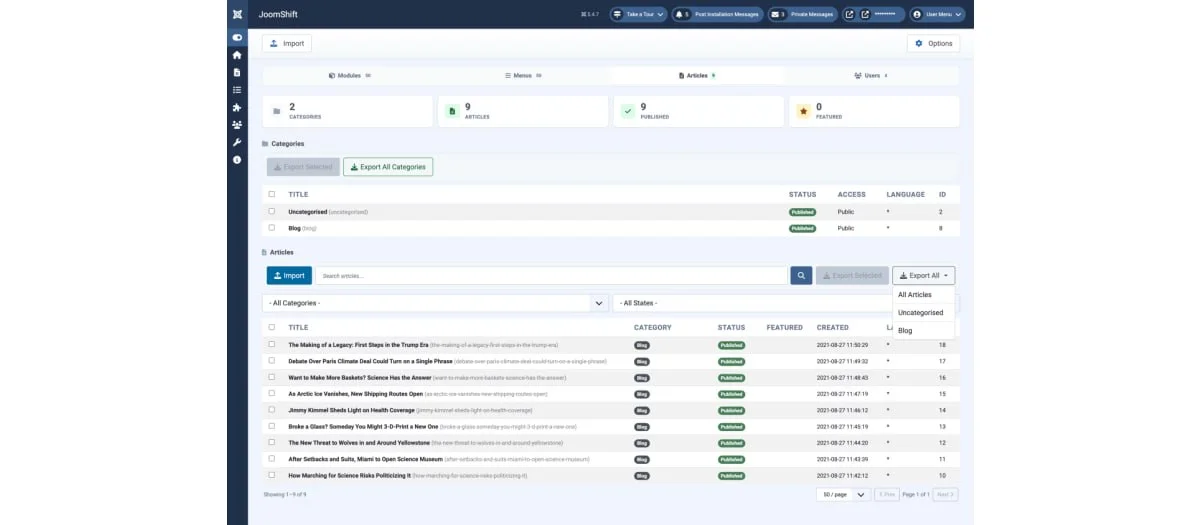
JoomShift - компонент переноса контента между Joomla сайтами.

‍ JoomShift - компонент переноса контента между Joomla сайтами.

JoomShift - компонент переноса контента между Joomla сайтами.Он позволяет экспортировать модули, меню, материалы, категории, пользовательские поля и пользователей в виде переносимых JSON/ZIP-файлов, а затем импортировать их в любую другую установку Joomla.

Возможности компонента:- Модули — полная настройка, назначение пунктов меню, позиционирование и содержимое SP Page Builder.
-Меню — иерархия родительских/дочерних элементов, типы элементов, ссылки, уровни доступа и параметры. Отсутствующие типы меню создаются автоматически, а элементы, указывающие на неустановленные компоненты, пропускаются с предупреждением.
-Статьи и категории — контент, метаданные, изображения и иерархия категорий.
-Пользовательские поля — группы полей, определения, ограничения по категориям и значения (включая поля с несколькими значениями) — экспортируются и автоматически создаются заново на целевом сайте.
-Пользователи — данные профиля, назначения групп и хэши паролей, чтобы учетные записи работали сразу после импорта.
-Кросс-версииJoomla - компонент адаптируется к различиям в схеме базы данных между версиями Joomla.
-Создан для крупных сайтов — постраничные списки (20/50/100/250строк) и автоматический пакетный экспорт для сайтов с более чем 500 элементами, поэтому он продолжает работать на обычном хостинге.
-Опция перезаписи — обновляет совпадающие элементы при повторном импорте вместо создания дубликатов.
-Drag-n-drop импорт с подробным отчетом о том, что было импортировано, обновлено или пропущено, и почему.

На момент написания заметки для скачивания необходима регистрация/логин на сайте разработчика.

-Joomla Extensions Directory-Страница расширения#joomla#расширения

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Кроме этого, в состав пакета установки входит плагин, который позволяет выводить атрибуты товара в список всех товаров, менять эти атрибуты и добавлять товар в корзину из списка товаров. Если атрибутов много, то их можно выводить в всплывающем (модальном окне).

В модуле предусмотрено 2 макета дизайна для Bootstrap и UIkit и максимальная кастомизация для переопределения макетов в шаблон.Демо расширенияСтраница расширения

Видео в Telegram

0 Пользователей и 1 Гость просматривают эту тему.
  • 2 Ответов
  • 11024 Просмотров
*

Barmunk

  • Осваиваюсь на форуме
  • 13
  • 0 / 0
HTTP/1.1 403 Forbidden
« : 19.04.2010, 11:57:29 »
Добрый день.
Появилась одна странная проблема, не могу понять в чем может быть причина. При проверке заголовков индекс отдает 403 ошибку, но только индекс! Хотя при этом сайт вполне отлично функционирует. На всех остальных страницах 200 все ок. Из модулей на которые можно подумать, стоит sh404SEF и RSFirewall! у кого-нибудь было такое?

Код
корень сайта
HTTP/1.1 403 Forbidden
Date: Mon, 19 Apr 2010 07:43:57 GMT
Server: Apache/1.3.37 (Unix) PHP/4.4.9
X-Powered-By: PHP/4.4.9
Set-Cookie: 147cfa1b6b7c2ec97e3290ef56662fc7=e1061be136780a87f1e59a1d38a075e0; path=/
P3P: CP="NOI ADM DEV PSAi COM NAV OUR OTRo STP IND DEM"
X-UA-Compatible: IE=EmulateIE7
Connection: close
Content-Type: text/html; charset=windows-1251

Код
##
# @version $Id: htaccess.txt 10492 2008-07-02 06:38:28Z ircmaxell $
# @package Joomla
# @copyright Copyright (C) 2005 - 2008 Open Source Matters. All rights reserved.
# @license http://www.gnu.org/copyleft/gpl.html GNU/GPL
# Joomla! is Free Software
##


#####################################################
#  READ THIS COMPLETELY IF YOU CHOOSE TO USE THIS FILE
#
# The line just below this section: 'Options +FollowSymLinks' may cause problems
# with some server configurations.  It is required for use of mod_rewrite, but may already
# be set by your server administrator in a way that dissallows changing it in
# your .htaccess file.  If using it causes your server to error out, comment it out (add # to
# beginning of line), reload your site in your browser and test your SEF url's.  If they work,
# it has been set by your server administrator and you do not need it set here.
#
#####################################################

##  Can be commented out if causes errors, see notes above.
Options +FollowSymLinks

#
#  mod_rewrite in use

RewriteEngine On
RewriteCond %{HTTP_HOST} ^www.tawatec.su
RewriteRule (.*) http://tawatec.su/$1 [R=301,L]
########## Begin - Rewrite rules to block out some common exploits
## If you experience problems on your site block out the operations listed below
## This attempts to block the most common type of exploit `attempts` to Joomla!
#
# Block out any script trying to set a mosConfig value through the URL
RewriteCond %{QUERY_STRING} mosConfig_[a-zA-Z_]{1,21}(=|\%3D) [OR]
# Block out any script trying to base64_encode crap to send via URL
RewriteCond %{QUERY_STRING} base64_encode.*\(.*\) [OR]
# Block out any script that includes a <script> tag in URL
RewriteCond %{QUERY_STRING} (\<|%3C).*script.*(\>|%3E) [NC,OR]
# Block out any script trying to set a PHP GLOBALS variable via URL
RewriteCond %{QUERY_STRING} GLOBALS(=|\[|\%[0-9A-Z]{0,2}) [OR]
# Block out any script trying to modify a _REQUEST variable via URL
RewriteCond %{QUERY_STRING} _REQUEST(=|\[|\%[0-9A-Z]{0,2})
# Send all blocked request to homepage with 403 Forbidden error!
RewriteRule ^(.*)$ index.php [F,L]
#
########## End - Rewrite rules to block out some common exploits

#  Uncomment following line if your webserver's URL
#  is not directly related to physical file paths.
#  Update Your Joomla! Directory (just / for root)

# RewriteBase /


########## Begin - Joomla! core SEF Section
############# Use this section if using ONLY Joomla! core SEF
## ALL (RewriteCond) lines in this section are only required if you actually
## have directories named 'content' or 'component' on your server
## If you do not have directories with these names, comment them out.
#
#RewriteCond %{REQUEST_FILENAME} !-f
#RewriteCond %{REQUEST_FILENAME} !-d
#RewriteCond %{REQUEST_URI} ^(/component/option,com) [NC,OR] ##optional - see notes##
#RewriteCond %{REQUEST_URI} (/|\.htm|\.php|\.html|/[^.]*)$ [NC]
#RewriteRule ^(content/|component/) index.php
#
########## End - Joomla! core SEF Section


########## Begin - 3rd Party SEF Section
############# Use this section if you are using a 3rd party (Non Joomla! core) SEF extension - e.g. OpenSEF, 404_SEF, 404SEFx, SEF Advance, etc
#
RewriteCond %{REQUEST_URI} ^(/component/option,com) [NC,OR] ##optional - see notes##
RewriteCond %{REQUEST_URI} (/|\.htm|\.php|\.html|/[^.]*)$ [NC]
RewriteCond %{REQUEST_FILENAME} !-f
RewriteCond %{REQUEST_FILENAME} !-d
RewriteRule (.*) index.php
#
########## End - 3rd Party SEF Section
реврайт с ввв на не ввв стоит специально и я о нем знаю)
*

Barmunk

  • Осваиваюсь на форуме
  • 13
  • 0 / 0
Re: HTTP/1.1 403 Forbidden
« Ответ #1 : 21.04.2010, 14:09:54 »
Спасибо за помощь) Отвечу для потомков.
Проблема решилась когда удалил RSFirewall!, так что тем кто решил его поставить будьте аккуратны и сразу проверяйте видимость сайта для роботов.

Зато появился другой вопрос.
хттп заголов отдает Connection: close, но при анализе других сайтов у большиства кип элайв. Перерыл весь интернет, но не где не могу найти внятной ифны по этим заголовках. Объясните мне для чего он используется и так ли важен кип элайв для поисковых ботов.
*

2181

  • Осваиваюсь на форуме
  • 47
  • 0 / 0
Re: HTTP/1.1 403 Forbidden
« Ответ #2 : 26.10.2011, 15:06:17 »
Где-то читал, что HTTP/1.1 403 Forbidden это панацея от DDOS атак, т.е. когда много ботов обращаются к сайту с целью "положить" сервер хостера. Именно в тот момент они получают... ОТКАЗ  
:D
И ЭТО ПРАВИЛЬНО!
Компонент RSFirewall! тому подтверждение. Он также стоит на страже нашей безопасности, не допуская шпионов к веб-ресурсу.
А таким ботам как Google или Яндекс можно сделать "зеленый свет", прописав в robots.txt отдельные правила для этих пауков или добавив ссылку на файл sitemap.xml в панели инструментов "для вебмастеров" на тех же поисковых ресурсах.

Вывод:
Давать зеленую улицу (HTTP/1.1 200 OK ) всем ботам подряд - ОПАСНО ДЛЯ ЖИЗНИ САЙТА!

« Последнее редактирование: 26.10.2011, 15:09:35 от 2181 »
Чтобы оставить сообщение,
Вам необходимо Войти или Зарегистрироваться
 

Превышение нагрузки на сервер http

Автор svzem

Ответов: 12
Просмотров: 4146
Последний ответ 11.03.2014, 16:57:28
от svzem
Сервер возвращает код статуса http 500

Автор MacManaman

Ответов: 8
Просмотров: 2827
Последний ответ 27.01.2014, 03:25:37
от voland
Анализ HTTP показывает ошибку, ресурс работает

Автор OOOPS

Ответов: 0
Просмотров: 1542
Последний ответ 04.03.2013, 02:28:00
от OOOPS
Re: Как исправить подобного рода безобразие "http://мужскаяпомощь.рф/index.php/2012-03-07-11-07-04/2

Автор Anastasia

Ответов: 4
Просмотров: 1991
Последний ответ 04.04.2012, 14:58:39
от Anastasia
Проблема: часть несуществующих страниц вместо /404.html переадресовывает на http://site.ru/?format=h

Автор vasja209

Ответов: 13
Просмотров: 3306
Последний ответ 21.02.2012, 18:02:34
от vasja209