Новости Joomla

Вышли релизы безопасности Joomla 6.1.4 и Joomla 5.4.9

Релиз безопасности Joomla 6.1.4 и Joomla 5.4.9

Проект Joomla! рад сообщить о выходе Joomla 6.1.4 и Joomla 5.4.9. Это релизы безопасности и исправления ошибок для серий 5.x и 6.x.

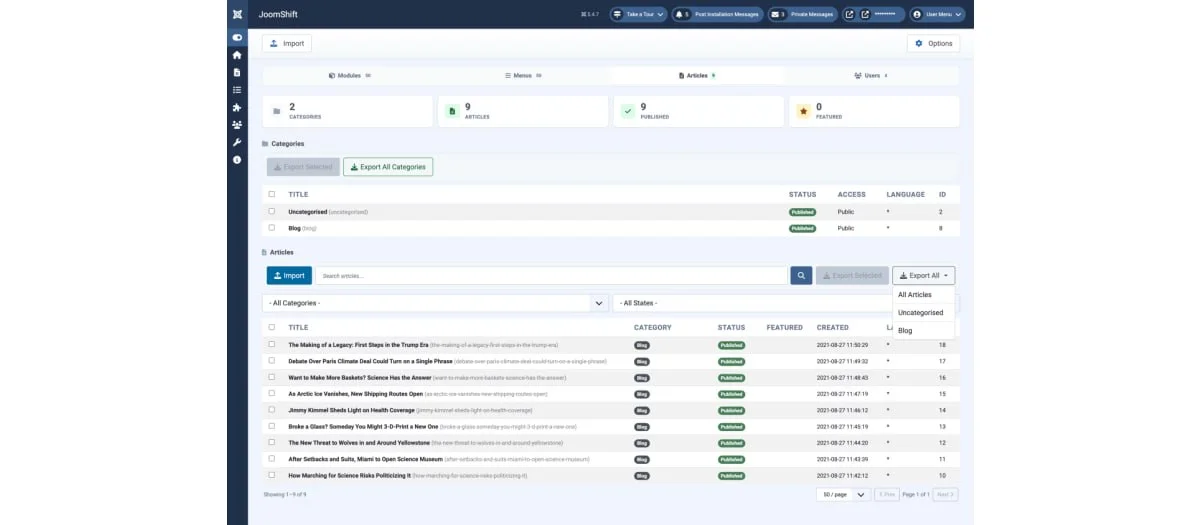
JoomShift - компонент переноса контента между Joomla сайтами.

‍ JoomShift - компонент переноса контента между Joomla сайтами.

JoomShift - компонент переноса контента между Joomla сайтами.Он позволяет экспортировать модули, меню, материалы, категории, пользовательские поля и пользователей в виде переносимых JSON/ZIP-файлов, а затем импортировать их в любую другую установку Joomla.

Возможности компонента:- Модули — полная настройка, назначение пунктов меню, позиционирование и содержимое SP Page Builder.
-Меню — иерархия родительских/дочерних элементов, типы элементов, ссылки, уровни доступа и параметры. Отсутствующие типы меню создаются автоматически, а элементы, указывающие на неустановленные компоненты, пропускаются с предупреждением.
-Статьи и категории — контент, метаданные, изображения и иерархия категорий.
-Пользовательские поля — группы полей, определения, ограничения по категориям и значения (включая поля с несколькими значениями) — экспортируются и автоматически создаются заново на целевом сайте.
-Пользователи — данные профиля, назначения групп и хэши паролей, чтобы учетные записи работали сразу после импорта.
-Кросс-версииJoomla - компонент адаптируется к различиям в схеме базы данных между версиями Joomla.
-Создан для крупных сайтов — постраничные списки (20/50/100/250строк) и автоматический пакетный экспорт для сайтов с более чем 500 элементами, поэтому он продолжает работать на обычном хостинге.
-Опция перезаписи — обновляет совпадающие элементы при повторном импорте вместо создания дубликатов.
-Drag-n-drop импорт с подробным отчетом о том, что было импортировано, обновлено или пропущено, и почему.

На момент написания заметки для скачивания необходима регистрация/логин на сайте разработчика.

-Joomla Extensions Directory-Страница расширения#joomla#расширения

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Кроме этого, в состав пакета установки входит плагин, который позволяет выводить атрибуты товара в список всех товаров, менять эти атрибуты и добавлять товар в корзину из списка товаров. Если атрибутов много, то их можно выводить в всплывающем (модальном окне).

В модуле предусмотрено 2 макета дизайна для Bootstrap и UIkit и максимальная кастомизация для переопределения макетов в шаблон.Демо расширенияСтраница расширения

Видео в Telegram

0 Пользователей и 3 Гостей просматривают эту тему.
  • 65 Ответов
  • 16398 Просмотров
*

Mermen

  • Осваиваюсь на форуме
  • 22
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #30 : 12.02.2013, 05:32:42 »
Symbolic link, символическая ссылка
мне кстати в .htaccess  тех поддержка (надеюсь) изменила на
## Can be commented out if causes errors, see notes above.
Options +SymLinksIfOwnerMatch
*

anthophyta

  • Захожу иногда
  • 293
  • 1 / 0
Re: Последняя информация по взломам
« Ответ #31 : 12.02.2013, 06:50:56 »
Symbolic link, символическая ссылка
мне кстати в .htaccess  тех поддержка (надеюсь) изменила на
## Can be commented out if causes errors, see notes above.
Options +SymLinksIfOwnerMatch


не совсем понял что на что надо изменить??
*

Vit

  • Осваиваюсь на форуме
  • 15
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #32 : 12.02.2013, 07:01:23 »
Приветствую вас форумчане. Действительно происходит нечто непотребно-пакостное. Ранее не сталкивался с проблемами взлома, потому сразу приношу извинения, поскольку надо признать я ещё в категории "чайников" числюсь! Так вот в последнии 2 суток стабильно в логах отмечается стремление неких уродов ломануться в админку:
213.171.204.130 - - [11/Feb/2013:06:17:28 +0400] "GET http://сайт.ru/administrator/" 303 0 "-" "orgO7UlhMzJJRUFojgc" 127.0.0.6
213.171.204.130 - - [11/Feb/2013:06:17:28 +0400] "POST http://сайт.ru/administrator/" 200 13 "-" "orgO7UlhMzJJRUFojgc" 127.0.0.6
Причем сразу отмечу, что это я привел пример по одному сайту, подобные запросы также идут к др. моему сайту с другой тематикой, но находятся на одном серваке. Хостинг у меня от Петерхоста
Как видно посредством GET запроса выдает ошибку и перенаправление на страницу с 303 ошибкой - поскольку я ранее установил плагин с сайта Joomla код от разработчика, и наивно полагал что спрятал админку с глаз долой. Но просматривая случайно лог файлы поразился что с помощью POST запроса - этот модуль не спасает. Потому и первым делом ломанулся сюда на форум в поисках ответа по вопросам безопасности. Кой что прочел, и думаю что дополнительно установлю дополнение (правда для Joomla 1.5  почему-то ссылка для скачивания не рабочая), ну да ладно поработаю ручками найду это дополнения и внесу изменения чтобы POST запрос обрубить. Если конечно я правильно понял работу этого дополнения. С этим я постараюсь разобраться самостоятельно. А вот как мне понять вот это, я признаюсь не могу понять что за этим следует. Так то понятно, что кто-то пытается добыть инфу про юзер лист, супер админа и т.д Вот что утром стало стабильно появляться в дополнение к тем запросам что "нарисованы" выше:
85.173.159.39 - - [12/Feb/2013:05:43:21 +0400] "GET http://сайт.ru/index.php?option=com_kunena&func=userlist&search=%22%25%27%20and%201=2%29%20union%20select%201,%20concat%28username,0x3a,password,0x3a,usertype%29,concat%28username,0x3a,password,0x3a,usertype%29,%27Super%20Administrator%27,%27email%27,%272000-11-26%2022:09:28%27,%272013-11-26%2022:09:28%27,62,1,1,0,0,0,1,15%20from%20jos_users%20where%20usertype=%27Super%20Administrator%27--%20;%22;" 302 161 "http://www.yandex.ru/" "Mozilla/5.0 (Windows NT 5.1; rv:18.0) Gecko/20100101 Firefox/18.0" WARNING! HACK ATTEMPT!
Если не затруднит, может мне кто разжует и расшифрует эту фиговину и как с этим бороться в случае чего?
*

anthophyta

  • Захожу иногда
  • 293
  • 1 / 0
Re: Последняя информация по взломам
« Ответ #33 : 12.02.2013, 08:36:15 »
подскажите как отключить диррективу FollowSymLinks?
*

Mermen

  • Осваиваюсь на форуме
  • 22
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #34 : 12.02.2013, 08:54:14 »
я для остальных сайтов в .htaccess правил
*

anthophyta

  • Захожу иногда
  • 293
  • 1 / 0
Re: Последняя информация по взломам
« Ответ #35 : 12.02.2013, 09:03:35 »
я для остальных сайтов в .htaccess правил
это понятно, как именно? что надо сделать? чтобы отключить FollowSymLinks
*

Mermen

  • Осваиваюсь на форуме
  • 22
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #36 : 12.02.2013, 10:20:29 »
## Can be commented out if causes errors, see notes above.
Options +SymLinksIfOwnerMatch

 вроде так
*

capricorn

  • Завсегдатай
  • 1949
  • 118 / 3
Re: Последняя информация по взломам
« Ответ #37 : 12.02.2013, 18:32:43 »
Цитировать
Если не затруднит, может мне кто разжует и расшифрует эту фиговину и как с этим бороться в случае чего?

Патаются задействовать SQL-иньекцию, обращаясь к сайту URL-кодированной строкой:

http://сайт.ru/index.php?option=com_kunena&func=userlist&search="%' and 1=2) union select 1, concat(username,0x3a,password,0x3a,usertype),concat(username,0x3a,password,0x3a,usertype),'Super Administrator','email','2000-11-26 22:09:28','2013-11-26 22:09:28',62,1,1,0,0,0,1,15 from jos_users where usertype='Super Administrator'-- ;";"

Почитайте об уязвимостях Kunena, также используйте стандартный .htaccess Joomla.
*

Vit

  • Осваиваюсь на форуме
  • 15
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #38 : 14.02.2013, 04:18:57 »
Патаются задействовать SQL-иньекцию, обращаясь к сайту URL-кодированной строкой:

http://сайт.ru/index.php?option=com_kunena&func=userlist&search="%' and 1=2) union select 1, concat(username,0x3a,password,0x3a,usertype),concat(username,0x3a,password,0x3a,usertype),'Super Administrator','email','2000-11-26 22:09:28','2013-11-26 22:09:28',62,1,1,0,0,0,1,15 from jos_users where usertype='Super Administrator'-- ;";"

Почитайте об уязвимостях Kunena, также используйте стандартный .htaccess Joomla.

СПС capricorn! Вот только не знаю как плюсик для репутации Вам добавить! :)
*

lavka

  • Новичок
  • 5
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #39 : 24.05.2013, 13:30:10 »
Добрый день! Нашел у себя на сайте в папке image пару файлов расширение php, примерно догадываюсь что это такое, файлы удалил, меры безопасности приняты, но думаю это далеко не все. На сайте не публикуются новые материалы (просто белый экран). Думаю простая перезаливка сайта и базы из бэкапа может не помочь (или поможет временно), надо искать дыру как проникли, изменения в файлах и т. д. В общем хотелось - бы понять причину, а потом что - либо предпринимать. Если кто сталкивался отпишитесь. Заранее благодарен!

файлы..

j.php


jos_enpi.php


« Последнее редактирование: 24.05.2013, 15:27:28 от flyingspook »
*

wishlight

  • Гуру
  • 5100
  • 322 / 1
  • От 300 руб быстрый хостинг. Сервера.
Re: Последняя информация по взломам
« Ответ #40 : 24.05.2013, 16:26:24 »
Что установлено на сайте? JCE или расширения от nonumber есть?
*

lavka

  • Новичок
  • 5
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #41 : 24.05.2013, 17:08:33 »
Что установлено на сайте? JCE или расширения от nonumber есть?

System - NoNumber! Framework - я не ставил, нашел через поиск в расширениях. JCE на описываемом сайте нет. Но JCE стоит на тестовом поддомене последняя версия 2.3.2.4 от разработчика. Если она уязвима, то теоретически войти могли оттуда. Joomla 2.5.11. Shell and BackDoor - этим стоит воспользоваться? А как тут картинки вставлять, покажу скрины файлов? Или другой способ, текстом видимо нельзя, гляжу удаляют.
« Последнее редактирование: 24.05.2013, 17:37:19 от lavka »
*

Go-destroy

  • Захожу иногда
  • 221
  • 4 / 1
Re: Последняя информация по взломам
« Ответ #42 : 24.05.2013, 20:44:32 »
ну и бред, они что телепаты по твоему? и  знают кто у них скачал файл с шелкодом?:D все куда проше.... сплойты.....
*

wishlight

  • Гуру
  • 5100
  • 322 / 1
  • От 300 руб быстрый хостинг. Сервера.
Re: Последняя информация по взломам
« Ответ #43 : 24.05.2013, 21:37:47 »
System - NoNumber! Framework то есть стоит? Какой версии?
*

lavka

  • Новичок
  • 5
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #44 : 24.05.2013, 21:38:56 »
System - NoNumber! Framework то есть стоит? Какой версии?
Да стоит
( NoNumber! Framework - плагин библиотеки, используемой всеми расширениями NoNumber!) - все что пишет джумла об этом плагине. Версию не пишет.
« Последнее редактирование: 24.05.2013, 21:46:54 от lavka »
*

wishlight

  • Гуру
  • 5100
  • 322 / 1
  • От 300 руб быстрый хостинг. Сервера.
Re: Последняя информация по взломам
« Ответ #45 : 24.05.2013, 22:04:55 »
Версию в установке/удалении смотреть.
*

lavka

  • Новичок
  • 5
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #46 : 24.05.2013, 22:27:15 »
Версию в установке/удалении смотреть.
Версия 12.3.1, звиняюсь, не сообразил
*

lavka

  • Новичок
  • 5
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #47 : 24.05.2013, 23:11:02 »
Интересные у человека наблюдения из этой же темы
Спойлер
[свернуть]
У меня очень похожая ситуация с аккаунтом, правда еще ничего не сканировал, разбираюсь чем и как. А, как все таки здесь можно выложить содержимое файлов чтобы не банили, просто мож кто определит это сам шел или его производное? Правда, кроме нарушения функционала Joomla пока никаких гадостей не наблюдаю (типа редиректа и т.д.), возможно по некомпетентности.
*

Aleks_k

  • Осваиваюсь на форуме
  • 27
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #48 : 11.06.2013, 15:59:26 »
Увад
Версию в установке/удалении смотреть.
Уважаемый wishlight! Просветите, каким образом обновить  System - NoNumber! Framework для Joomla 1.5 стоит версия 11.1..
*

wishlight

  • Гуру
  • 5100
  • 322 / 1
  • От 300 руб быстрый хостинг. Сервера.
Re: Последняя информация по взломам
« Ответ #49 : 11.06.2013, 16:03:43 »
Какие вообще расширения от nonumber стоят? Их надо все обновить.
*

Aleks_k

  • Осваиваюсь на форуме
  • 27
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #50 : 11.06.2013, 16:16:25 »
 ReReplacer стоит
и при отключении плагина кэш не чистит,
я, в смысле последовательности обновления:..
типа: казнить, нельзя помиловать....
« Последнее редактирование: 11.06.2013, 16:21:19 от Aleks_k »
*

wishlight

  • Гуру
  • 5100
  • 322 / 1
  • От 300 руб быстрый хостинг. Сервера.
Re: Последняя информация по взломам
« Ответ #51 : 11.06.2013, 18:09:14 »
ReReplacer и все? http://download.nonumber.nl/?ext=rereplacer&v=4.3.0 качаете и ставите. Фреймворк в комплекте.
*

Aleks_k

  • Осваиваюсь на форуме
  • 27
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #52 : 14.06.2013, 13:29:02 »
Народ, что за х-нь 188.92.76.167 - - [14/Jun/2013:03:28:08 +0400] "HEAD / HTTP/1.0" 200 - "http://r-e-f-e-r-e-r.com/мойсайт.ru" "Opera/9.80 (Windows NT 6.2; Win64; x64) Presto/2.12.388 Version/12.14"
*

voland

  • Легенда
  • 11026
  • 588 / 112
  • Эта строка съедает место на вашем мониторе
Re: Последняя информация по взломам
« Ответ #53 : 14.06.2013, 16:13:26 »
Ого, ностальгия! рефспам..
Когда я только знакомился с сайтами, эта технология уже умерла :-)

Ну и тем более для Joomla это неактуально.
И вообще - на всяких ботов внимания обращать - жизни не хватит..
*

Apple_Buy

  • Захожу иногда
  • 71
  • 1 / 0
  • Истина всегда рядом....
Re: Последняя информация по взломам
« Ответ #54 : 14.06.2013, 21:48:29 »
Ого, ностальгия! рефспам..
Когда я только знакомился с сайтами, эта технология уже умерла :-)

Ну и тем более для Joomla это неактуально.
И вообще - на всяких ботов внимания обращать - жизни не хватит..

Технология не умерла и прекрасно процветает в чем можно легко убедиться немного погуглив, неправильно настроенный сервер хранит довольно долго логи и пускает роботов которые индексируют весь этот хлам. Для Joomla конечно неактуально - в этом полностью согласен, но и пользы от таких запросов тоже нет по этому лучше таких ботов отсылать на 403 а то что рекламируют например сюда для профилактики :).
*

playtoppokerru

  • Осваиваюсь на форуме
  • 30
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #55 : 01.07.2013, 01:58:05 »
Всем привет. Решил сюда написать, если не к месту, надеюсь модеры поправят.
Обнаружил в корне своего сайта файл gate.php вот с таким содержимым:
Спойлер
[свернуть]
И как раз стала часто появляться ошибка 502. Что бы это могло быть? И что делать?
*

aspidy

  • Завсегдатай
  • 1008
  • 55 / 1
  • Миграция joomla 1.0-1.5-2.5
Re: Последняя информация по взломам
« Ответ #56 : 01.07.2013, 07:39:48 »
Всем привет. Решил сюда написать, если не к месту, надеюсь модеры поправят.
Обнаружил в корне своего сайта файл gate.php вот с таким содержимым:
Спойлер
[свернуть]
И как раз стала часто появляться ошибка 502. Что бы это могло быть? И что делать?
Если коротко подбор ключей через отправку письма с ошибкой
Мелкий ремонт. skype poisk-plus
*

playtoppokerru

  • Осваиваюсь на форуме
  • 30
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #57 : 01.07.2013, 08:03:41 »
Цитировать
Если коротко подбор ключей через отправку письма с ошибкой
Спасибо. А кто кому отправляет? И как это я увижу? Или не увижу? И к чему подбираются ключи?
*

aspidy

  • Завсегдатай
  • 1008
  • 55 / 1
  • Миграция joomla 1.0-1.5-2.5
Re: Последняя информация по взломам
« Ответ #58 : 01.07.2013, 08:37:44 »
Спасибо. А кто кому отправляет? И как это я увижу? Или не увижу? И к чему подбираются ключи?
Адрес зловреда скорее всего здесь:
$resp = "HTTP/1.0 503 Service Unavailable\r\nX-VPSP-VERSION: " . vpsp_version . "\r\nX-VPSP-ERROR: host_down\r\nX-VPSP-ERROR-TEXT: " . base64_encode($errstr)."\r\nX-VPSP-HOST: " . (isset($_SERVER['HTTPS'])? 'https://' : 'http://'). $_SERVER['HTTP_HOST'] . $_SERVER['REQUEST_URI'] . "\r\nX-VPSP-TARGET: " . str_replace('ssl://', '', $host). "\r\nConnection: close\r\n\r\n";
Все выкидывайте, меняйте коды доступа, не переходите по ссылкам об ошибках, посмотрите в файлах htaccess (этот файл может быть не один) проверьте служебные папки хоста.
« Последнее редактирование: 01.07.2013, 08:42:18 от aspidy »
Мелкий ремонт. skype poisk-plus
*

playtoppokerru

  • Осваиваюсь на форуме
  • 30
  • 0 / 0
Re: Последняя информация по взломам
« Ответ #59 : 01.07.2013, 09:36:54 »
Адрес зловреда скорее всего здесь:
$resp = "HTTP/1.0 503 Service Unavailable\r\nX-VPSP-VERSION: " . vpsp_version . "\r\nX-VPSP-ERROR: host_down\r\nX-VPSP-ERROR-TEXT: " . base64_encode($errstr)."\r\nX-VPSP-HOST: " . (isset($_SERVER['HTTPS'])? 'https://' : 'http://'). $_SERVER['HTTP_HOST'] . $_SERVER['REQUEST_URI'] . "\r\nX-VPSP-TARGET: " . str_replace('ssl://', '', $host). "\r\nConnection: close\r\n\r\n";
Все выкидывайте, меняйте коды доступа, не переходите по ссылкам об ошибках, посмотрите в файлах htaccess (этот файл может быть не один) проверьте служебные папки хоста.
К сожалению не понимаю, что за адрес:(

htaccess в корне содержит только то, что туда положил я. Есть еще один подозрительный в папке одного из компонентов. Его содержание:
Спойлер
[свернуть]
Я его пока отключил (переименовал).

Служебных папок хоста у меня нет, так как обычный вертуальный хостинг
Чтобы оставить сообщение,
Вам необходимо Войти или Зарегистрироваться
 

Вопросы по атакам, взломам и защита от этого

Автор bgg87

Ответов: 8
Просмотров: 1858
Последний ответ 30.06.2014, 21:33:49
от bgg87
Имеется информация, что эта веб-страница атакует компьютеры

Автор ASDF

Ответов: 8
Просмотров: 3853
Последний ответ 11.01.2013, 23:53:16
от graftor