Новости Joomla

Вышли релизы безопасности Joomla 6.1.4 и Joomla 5.4.9

Релиз безопасности Joomla 6.1.4 и Joomla 5.4.9

Проект Joomla! рад сообщить о выходе Joomla 6.1.4 и Joomla 5.4.9. Это релизы безопасности и исправления ошибок для серий 5.x и 6.x.

JoomShift - компонент переноса контента между Joomla сайтами.

‍ JoomShift - компонент переноса контента между Joomla сайтами.

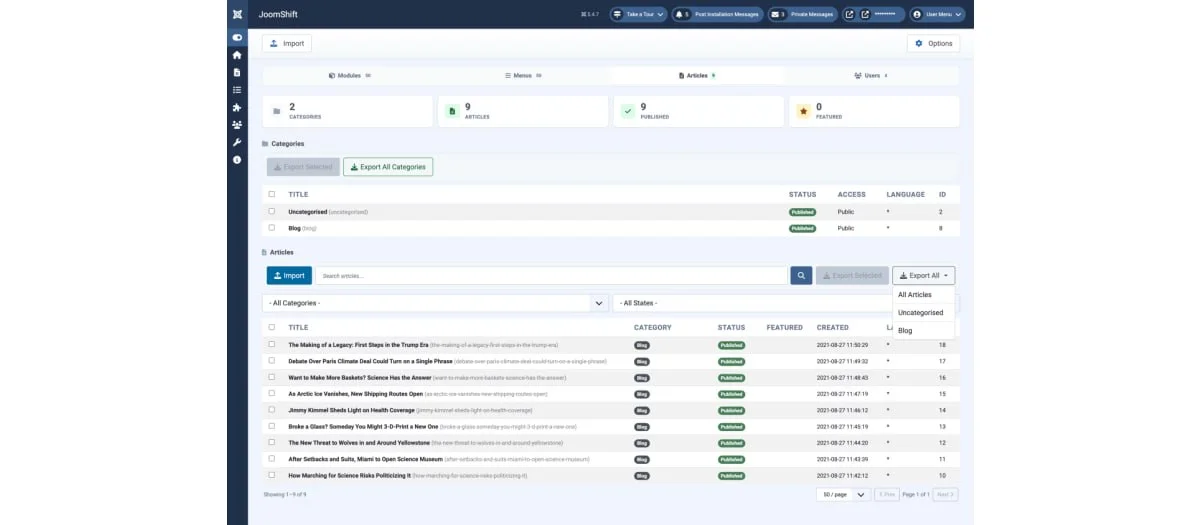
JoomShift - компонент переноса контента между Joomla сайтами.Он позволяет экспортировать модули, меню, материалы, категории, пользовательские поля и пользователей в виде переносимых JSON/ZIP-файлов, а затем импортировать их в любую другую установку Joomla.

Возможности компонента:- Модули — полная настройка, назначение пунктов меню, позиционирование и содержимое SP Page Builder.
-Меню — иерархия родительских/дочерних элементов, типы элементов, ссылки, уровни доступа и параметры. Отсутствующие типы меню создаются автоматически, а элементы, указывающие на неустановленные компоненты, пропускаются с предупреждением.
-Статьи и категории — контент, метаданные, изображения и иерархия категорий.
-Пользовательские поля — группы полей, определения, ограничения по категориям и значения (включая поля с несколькими значениями) — экспортируются и автоматически создаются заново на целевом сайте.
-Пользователи — данные профиля, назначения групп и хэши паролей, чтобы учетные записи работали сразу после импорта.
-Кросс-версииJoomla - компонент адаптируется к различиям в схеме базы данных между версиями Joomla.
-Создан для крупных сайтов — постраничные списки (20/50/100/250строк) и автоматический пакетный экспорт для сайтов с более чем 500 элементами, поэтому он продолжает работать на обычном хостинге.
-Опция перезаписи — обновляет совпадающие элементы при повторном импорте вместо создания дубликатов.
-Drag-n-drop импорт с подробным отчетом о том, что было импортировано, обновлено или пропущено, и почему.

На момент написания заметки для скачивания необходима регистрация/логин на сайте разработчика.

-Joomla Extensions Directory-Страница расширения#joomla#расширения

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Кроме этого, в состав пакета установки входит плагин, который позволяет выводить атрибуты товара в список всех товаров, менять эти атрибуты и добавлять товар в корзину из списка товаров. Если атрибутов много, то их можно выводить в всплывающем (модальном окне).

В модуле предусмотрено 2 макета дизайна для Bootstrap и UIkit и максимальная кастомизация для переопределения макетов в шаблон.Демо расширенияСтраница расширения

Видео в Telegram

0 Пользователей и 1 Гость просматривают эту тему.
  • 3 Ответов
  • 1620 Просмотров
*

fatalerror

  • Захожу иногда
  • 444
  • 48 / 2
  • Уполномоченный по правам чайников
На одном хосте крутятся 3 сайта: основной + 2 поддомена. Вчера увидел, что неделю назад заменено содержимое нескольких файлов на всех трех:

Код
/ httpdocs / index3.html
/ httpdocs / tmp / index.html
/ httpdocs / logs / index.html

/ old / index2.php
/ old / index3.html
/ old / logs / index.html
/ old / tmp / index.html

/ docs / tmp / index.html
/ docs / logs / index.html

Втавлен простой HTML - ну там тунисские хакеры, admin - ламер и пр.

Остальные файлы вроде бы не тронуты. Определял, бегло просмотрев по дате изменения указанных файлов. Сайты работаю нормально...

В какую сторону думать?   :D
Расстреляно форумчан за нецензурщину: 1 (один).  Дерьмо случается...
*

WebDisaster

  • Захожу иногда
  • 108
  • 12 / 0
В какую сторону думать?   :D
Думать в сторону чтения логов.
*

fatalerror

  • Захожу иногда
  • 444
  • 48 / 2
  • Уполномоченный по правам чайников
Всего на 3 сайтах было подменено несколько десятков файлов. Заменил из бекапа.
Хостер отписался, сказал, что сайты здесь не при чем  - это у них там на сервере дырка была (спасибо, а то сейчас бы ковырял на предмет дыры...).

Нет худа без добра. Скачанные польностью сайты прошерстил крусадером на предмет присутствия в файлах наиболее распространенных вставок-конструкций  типа base и прочей фигни. Да еще прогнал антивирусником. Ничего не нашел. Плюс перечитал основные темы из данного раздела...

 ::)
Расстреляно форумчан за нецензурщину: 1 (один).  Дерьмо случается...
Чтобы оставить сообщение,
Вам необходимо Войти или Зарегистрироваться
 

Мониторинг файлов CMS и сайта - предлагаю решение

Автор GRIG

Ответов: 18
Просмотров: 5943
Последний ответ 28.08.2020, 22:00:30
от cntrl
[Решено] В php файлах во всех появилась хрень какая-то появилось давно что это ?

Автор altyn

Ответов: 72
Просмотров: 44068
Последний ответ 17.01.2019, 00:51:02
от Roki37
Перезапись.htaccess. Добавление файлов в каталог сайта

Автор Struc

Ответов: 2
Просмотров: 1972
Последний ответ 04.09.2016, 13:26:28
от wishlight
Помогите удалить вирус из файлов!

Автор Zeya

Ответов: 34
Просмотров: 11183
Последний ответ 09.07.2016, 23:04:00
от Xblshnik
Количество файлов index.php

Автор kouichiro

Ответов: 13
Просмотров: 1798
Последний ответ 04.04.2016, 07:06:10
от Morh