Новости Joomla

Вышли релизы безопасности Joomla 6.1.4 и Joomla 5.4.9

Релиз безопасности Joomla 6.1.4 и Joomla 5.4.9

Проект Joomla! рад сообщить о выходе Joomla 6.1.4 и Joomla 5.4.9. Это релизы безопасности и исправления ошибок для серий 5.x и 6.x.

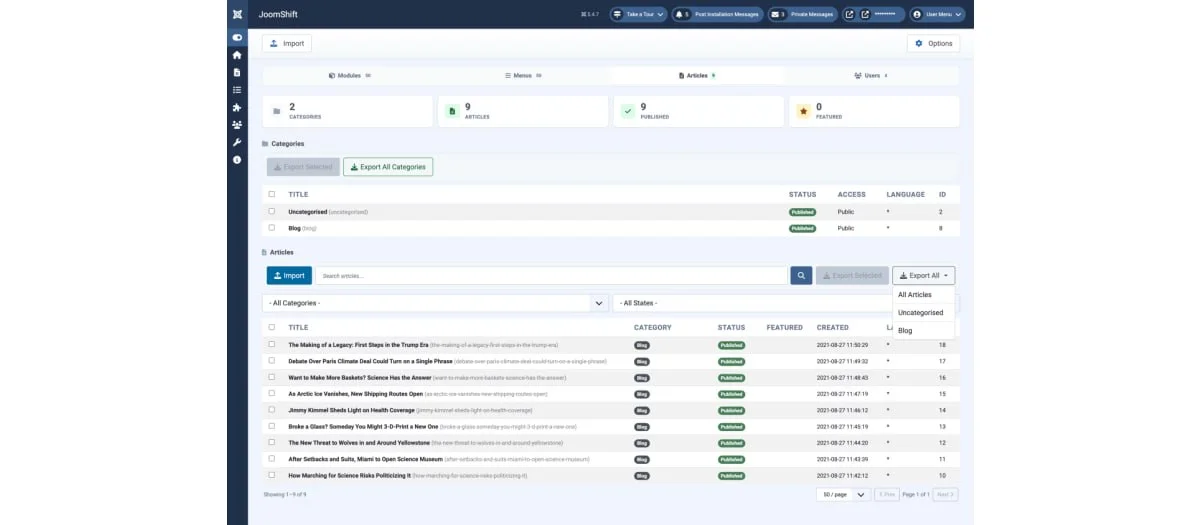
JoomShift - компонент переноса контента между Joomla сайтами.

‍ JoomShift - компонент переноса контента между Joomla сайтами.

JoomShift - компонент переноса контента между Joomla сайтами.Он позволяет экспортировать модули, меню, материалы, категории, пользовательские поля и пользователей в виде переносимых JSON/ZIP-файлов, а затем импортировать их в любую другую установку Joomla.

Возможности компонента:- Модули — полная настройка, назначение пунктов меню, позиционирование и содержимое SP Page Builder.
-Меню — иерархия родительских/дочерних элементов, типы элементов, ссылки, уровни доступа и параметры. Отсутствующие типы меню создаются автоматически, а элементы, указывающие на неустановленные компоненты, пропускаются с предупреждением.
-Статьи и категории — контент, метаданные, изображения и иерархия категорий.
-Пользовательские поля — группы полей, определения, ограничения по категориям и значения (включая поля с несколькими значениями) — экспортируются и автоматически создаются заново на целевом сайте.
-Пользователи — данные профиля, назначения групп и хэши паролей, чтобы учетные записи работали сразу после импорта.
-Кросс-версииJoomla - компонент адаптируется к различиям в схеме базы данных между версиями Joomla.
-Создан для крупных сайтов — постраничные списки (20/50/100/250строк) и автоматический пакетный экспорт для сайтов с более чем 500 элементами, поэтому он продолжает работать на обычном хостинге.
-Опция перезаписи — обновляет совпадающие элементы при повторном импорте вместо создания дубликатов.
-Drag-n-drop импорт с подробным отчетом о том, что было импортировано, обновлено или пропущено, и почему.

На момент написания заметки для скачивания необходима регистрация/логин на сайте разработчика.

-Joomla Extensions Directory-Страница расширения#joomla#расширения

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Кроме этого, в состав пакета установки входит плагин, который позволяет выводить атрибуты товара в список всех товаров, менять эти атрибуты и добавлять товар в корзину из списка товаров. Если атрибутов много, то их можно выводить в всплывающем (модальном окне).

В модуле предусмотрено 2 макета дизайна для Bootstrap и UIkit и максимальная кастомизация для переопределения макетов в шаблон.Демо расширенияСтраница расширения

Видео в Telegram

0 Пользователей и 1 Гость просматривают эту тему.
  • 3 Ответов
  • 1438 Просмотров
*

Elimelech

  • Захожу иногда
  • 261
  • 2 / 0
highslide-full.js - вирус?
« : 18.03.2018, 02:37:44 »
Просканировал сайт антивирусом clamav с дополнительной базой, которая определяет всякие другие шел-скрпты и другую заразу тд.
И вот что он мне выдал:

Цитировать
/domains/мой сайт/public_html/administrator/components/com_phocagallery/front/assets/js/highslide/highslide-full.js: SecuriteInfo.com.HTML.Iframe-BLP.16308.2886.UNOFFICIAL FOUND


----------- SCAN SUMMARY -----------
Known viruses: 10289519
Engine version: 0.99.4
Scanned directories: 6084
Scanned files: 44476
Infected files: 1
Data scanned: 1131.21 MB
Data read: 1106.74 MB (ratio 1.02:1)
Time: 33813.863 sec (563 m 33 s)


Это ложное срабатывание?
*

voland

  • Легенда
  • 11026
  • 588 / 112
  • Эта строка съедает место на вашем мониторе
Re: highslide-full.js - вирус?
« Ответ #1 : 18.03.2018, 07:14:03 »
Проверьте.
Скачайте дистриб с оффсайта и посмотрите - есть ли срабатывание
*

Elimelech

  • Захожу иногда
  • 261
  • 2 / 0
Re: highslide-full.js - вирус?
« Ответ #2 : 18.03.2018, 16:42:18 »
Пародокс, скачал с официального сайта скрипт новой версии (2016г.) года и антивирус ничего не заметил.

А вот скачал с сайта тот старый срипт и сравнил с зараженным и там только две строки изменения подсвтило:
Код
creditsText : 'Powered by <i>Highslide JS</i>',
creditsTitle : 'Go to the Highslide JS homepage',

а зараженом файле (родной от Phoca Gallery, 2008г.)  там пусто вот так:
Код
creditsText : ' ',
creditsTitle : ' ',

И из-за этого файл нужно считать зараженным? Или там могут быть какие-то скрытые подстановки, которые сравнение файла в обычном тоталкомандере не можно найти?

« Последнее редактирование: 18.03.2018, 16:46:16 от Elimelech »
*

robert

  • Живу я здесь
  • 4974
  • 457 / 20
Re: highslide-full.js - вирус?
« Ответ #3 : 18.03.2018, 18:12:58 »
Ну, во-первых, не "парОдокс", а "парадокс".
Во-вторых, никакого парадокса нет, потому что эти строки - своего рода текст авторского права и, следовательно, они не должны быть пустыми. Если они пустые, значит, файл уже был изменен и не может быть
родным от Phoca Gallery
Не будь паразитом, сделай что-нибудь самостоятельно!
Чтобы оставить сообщение,
Вам необходимо Войти или Зарегистрироваться
 

FP RokSprocket Features - Header Slideshow - не работает Full Slideshow шаблон Chimera

Автор morti

Ответов: 2
Просмотров: 3537
Последний ответ 06.02.2016, 14:52:18
от flash_777
Галерея вида Highslide (Image only)

Автор worldmen

Ответов: 1
Просмотров: 1462
Последний ответ 06.04.2015, 20:51:20
от Ilhom666
Увеличение картинок в категории через highslide

Автор sashgera

Ответов: 2
Просмотров: 1886
Последний ответ 09.03.2015, 15:05:48
от sashgera
Есть такой плагин Login to Read Full Text

Автор dgscom

Ответов: 3
Просмотров: 1903
Последний ответ 08.11.2014, 19:21:34
от all_zer
Highslide для Joomla 3

Автор 4uda

Ответов: 1
Просмотров: 1984
Последний ответ 29.09.2014, 03:07:13
от f_imager