Новости Joomla

Вышли релизы безопасности Joomla 6.1.4 и Joomla 5.4.9

Релиз безопасности Joomla 6.1.4 и Joomla 5.4.9

Проект Joomla! рад сообщить о выходе Joomla 6.1.4 и Joomla 5.4.9. Это релизы безопасности и исправления ошибок для серий 5.x и 6.x.

JoomShift - компонент переноса контента между Joomla сайтами.

‍ JoomShift - компонент переноса контента между Joomla сайтами.

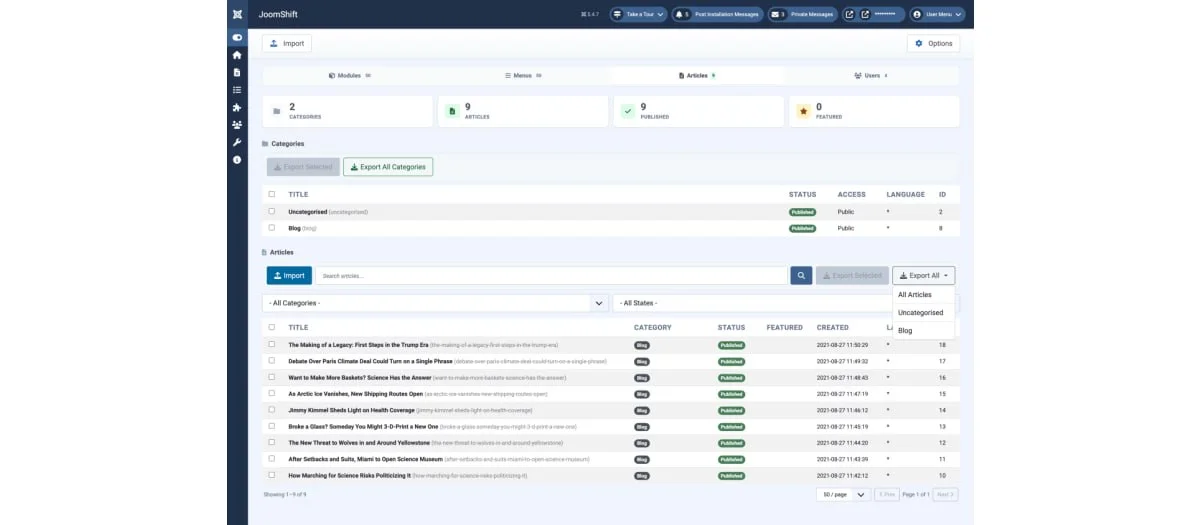
JoomShift - компонент переноса контента между Joomla сайтами.Он позволяет экспортировать модули, меню, материалы, категории, пользовательские поля и пользователей в виде переносимых JSON/ZIP-файлов, а затем импортировать их в любую другую установку Joomla.

Возможности компонента:- Модули — полная настройка, назначение пунктов меню, позиционирование и содержимое SP Page Builder.
-Меню — иерархия родительских/дочерних элементов, типы элементов, ссылки, уровни доступа и параметры. Отсутствующие типы меню создаются автоматически, а элементы, указывающие на неустановленные компоненты, пропускаются с предупреждением.
-Статьи и категории — контент, метаданные, изображения и иерархия категорий.
-Пользовательские поля — группы полей, определения, ограничения по категориям и значения (включая поля с несколькими значениями) — экспортируются и автоматически создаются заново на целевом сайте.
-Пользователи — данные профиля, назначения групп и хэши паролей, чтобы учетные записи работали сразу после импорта.
-Кросс-версииJoomla - компонент адаптируется к различиям в схеме базы данных между версиями Joomla.
-Создан для крупных сайтов — постраничные списки (20/50/100/250строк) и автоматический пакетный экспорт для сайтов с более чем 500 элементами, поэтому он продолжает работать на обычном хостинге.
-Опция перезаписи — обновляет совпадающие элементы при повторном импорте вместо создания дубликатов.
-Drag-n-drop импорт с подробным отчетом о том, что было импортировано, обновлено или пропущено, и почему.

На момент написания заметки для скачивания необходима регистрация/логин на сайте разработчика.

-Joomla Extensions Directory-Страница расширения#joomla#расширения

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Кроме этого, в состав пакета установки входит плагин, который позволяет выводить атрибуты товара в список всех товаров, менять эти атрибуты и добавлять товар в корзину из списка товаров. Если атрибутов много, то их можно выводить в всплывающем (модальном окне).

В модуле предусмотрено 2 макета дизайна для Bootstrap и UIkit и максимальная кастомизация для переопределения макетов в шаблон.Демо расширенияСтраница расширения

Видео в Telegram

0 Пользователей и 1 Гость просматривают эту тему.
  • 2 Ответов
  • 2717 Просмотров
*

user587

  • Осваиваюсь на форуме
  • 44
  • 0 / 0
Здравствуйте уважаемые дамы и господа.
Сайт на Joomla 1.5 второй раз взламывают хакеры.
Вместо привычного сайта выдается сообщение:

"Pow3rz Crew
 

Hacked By DyNo.

И логотип организации этого автора-взломщика".

По старым паролям в админку не войти.

Как защитить сайт, уважаемые дамы и господа?
*

Craz_z_zy

  • Захожу иногда
  • 87
  • 3 / 2
1 обновить все компоненты, модули, плагины, сам двиг
2 права на файлы, папки
3 пробегитесь по http://joomlaforum.ru/index.php/topic,35226.0.html
4 проверьте свои самописные скрипты
5 везде и на все сменить пароли (на нормальные пароли)
6 защитите админку дополнительным паролем на каталог
7 смените префикс базы данных Joomla
8 дополнительно установите SEF
9 проверьте хостера, возможно ломают соседа, а потом выходят на вас
10 установите на свой комп нормальный антивирь+файрволл
11 изучайте тему, т.к. все рекомендации перечислять бесполезно


upd: ах, да - забыл, логи-то, логи кто будет смотреть?
*

denverkurt

  • Захожу иногда
  • 110
  • 25 / 0
попросите у хостера логи доступа и ошибок. ищите дырку

возможно в первый раз на хост был залит какой-нибудь шелл-скрипт и во второй раз взлом произошел через него.

Вариантов "как вас взломали" много, нужно проверять и проверять
https://denvera.net - бесплатные расширения для Joomla. Разработка расширений на заказ
Чтобы оставить сообщение,
Вам необходимо Войти или Зарегистрироваться
 

Joomla 1.5 как убрать кнопку редактировать материант с сайта

Автор andriy465

Ответов: 5
Просмотров: 25879
Последний ответ 12.11.2023, 23:37:03
от all_zer
Каков ваш заработок на сайте?возможно ли пролететь и создать не прибыльный сайт?

Автор bedalex

Ответов: 3
Просмотров: 17796
Последний ответ 05.06.2023, 11:00:40
от Ритулька88
Проблемы с входом на сайт

Автор belovpaha

Ответов: 7
Просмотров: 19376
Последний ответ 20.09.2022, 14:30:51
от sivers
Нужно wiki под Joomla

Автор THE KILLERS

Ответов: 9
Просмотров: 30511
Последний ответ 05.11.2020, 20:56:47
от Kijv
Поиск статьи по url сайта в админке Joomla 1.5

Автор Tema

Ответов: 5
Просмотров: 13978
Последний ответ 14.08.2020, 07:16:44
от rsn