Новости Joomla

Вышли релизы безопасности Joomla 6.1.4 и Joomla 5.4.9

Релиз безопасности Joomla 6.1.4 и Joomla 5.4.9

Проект Joomla! рад сообщить о выходе Joomla 6.1.4 и Joomla 5.4.9. Это релизы безопасности и исправления ошибок для серий 5.x и 6.x.

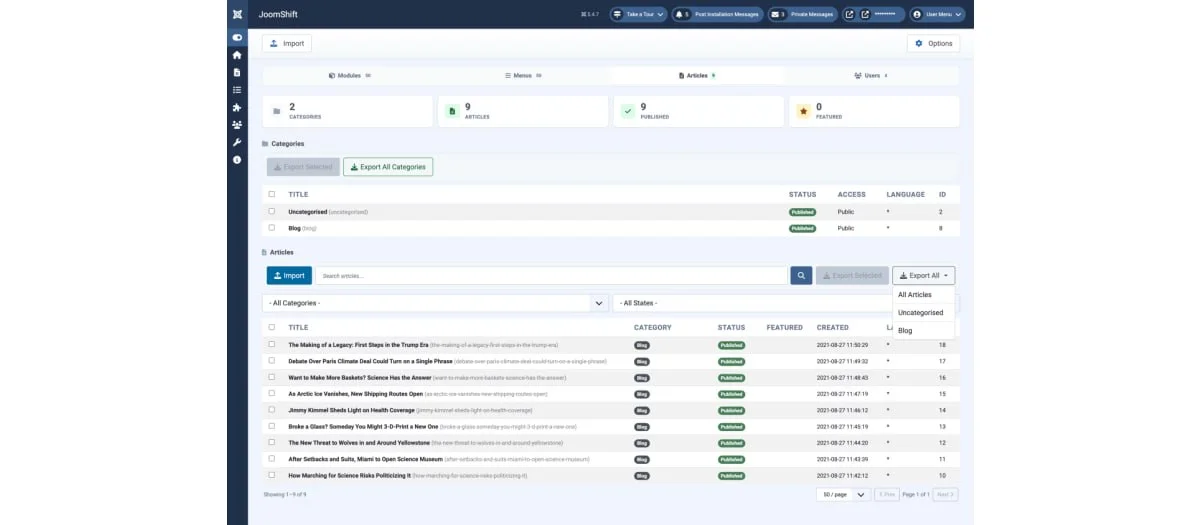
JoomShift - компонент переноса контента между Joomla сайтами.

‍ JoomShift - компонент переноса контента между Joomla сайтами.

JoomShift - компонент переноса контента между Joomla сайтами.Он позволяет экспортировать модули, меню, материалы, категории, пользовательские поля и пользователей в виде переносимых JSON/ZIP-файлов, а затем импортировать их в любую другую установку Joomla.

Возможности компонента:- Модули — полная настройка, назначение пунктов меню, позиционирование и содержимое SP Page Builder.
-Меню — иерархия родительских/дочерних элементов, типы элементов, ссылки, уровни доступа и параметры. Отсутствующие типы меню создаются автоматически, а элементы, указывающие на неустановленные компоненты, пропускаются с предупреждением.
-Статьи и категории — контент, метаданные, изображения и иерархия категорий.
-Пользовательские поля — группы полей, определения, ограничения по категориям и значения (включая поля с несколькими значениями) — экспортируются и автоматически создаются заново на целевом сайте.
-Пользователи — данные профиля, назначения групп и хэши паролей, чтобы учетные записи работали сразу после импорта.
-Кросс-версииJoomla - компонент адаптируется к различиям в схеме базы данных между версиями Joomla.
-Создан для крупных сайтов — постраничные списки (20/50/100/250строк) и автоматический пакетный экспорт для сайтов с более чем 500 элементами, поэтому он продолжает работать на обычном хостинге.
-Опция перезаписи — обновляет совпадающие элементы при повторном импорте вместо создания дубликатов.
-Drag-n-drop импорт с подробным отчетом о том, что было импортировано, обновлено или пропущено, и почему.

На момент написания заметки для скачивания необходима регистрация/логин на сайте разработчика.

-Joomla Extensions Directory-Страница расширения#joomla#расширения

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Кроме этого, в состав пакета установки входит плагин, который позволяет выводить атрибуты товара в список всех товаров, менять эти атрибуты и добавлять товар в корзину из списка товаров. Если атрибутов много, то их можно выводить в всплывающем (модальном окне).

В модуле предусмотрено 2 макета дизайна для Bootstrap и UIkit и максимальная кастомизация для переопределения макетов в шаблон.Демо расширенияСтраница расширения

Видео в Telegram

0 Пользователей и 1 Гость просматривают эту тему.
  • 0 Ответов
  • 996 Просмотров
*

SeBun

  • BanMaster
  • 4031
  • 259 / 5
  • @SeBun48
Всем доброго времени суток!

Сейчас на рынке ПО не так много продуктов, способных реально защитить сайт от спама. Основная масса таких продуктов использует облачные технологии и имеет централизованную базу данных "сигнатур". Как правило, такие расширения платные (например, всем известный CleanTalk).

Я бы хотел предложить сообществу подумать над созданием компонента защиты, который сможет работать без использования такой централизованной базы данных.

Идея заклюяается в следующем: каждая копия компонента "знает" сайт разработчика этого компонента. На этом сайте содержится база других сайтов, на которых установлена копия этого компонента. Эта база может быть не полной, но у каждой копии есть своя база, в том числе и сайтов, на которых установлена копия компонента. Централизованной базы данных не существует. Каждая копия имеет возможность "общения" с соседней копией и она обменивается с ней информацией, содержащейся в ее базе данных (адреса других копий, сигнатуры и т.д.). Таким образом каждая копия синхронизируется с остальными. В итоге мы получаем неубиваемую систему защиты, которая не зависит от единственного сервера (оператора, базы данных), но живет и развивается за счет своих же копий, ведущих собственные реестры данных.

Тупик, в котором оказался я при разработке алгоритма такого компонента - защита от самого себя. Так, если на нескольких сайтах установлены копии компонента и в его базу заносятся злоумышленником неправильные сигнатуры с целью искажения данных (например, что бы некоторые адреса сайтов не считались спамом), то каков должен быть алгоритм защиты от подобной деятельности?

Ну и хотелось бы услышать оценку профи - насколько реальна реализация такого компонента и над какими аспектами следует подумать?

P.S. Размышления не на трезвую голову  ;D
« Последнее редактирование: 07.08.2015, 16:01:40 от SeBun »
Оказываю услуги по Joomla | Миграция/Обновление | Сопровождение | IT-аутсорсинг | Недорогие домены и хостинг
Чтобы оставить сообщение,
Вам необходимо Войти или Зарегистрироваться
 

Сколько должна стоить разработка сайта?

Автор Мария13

Ответов: 5
Просмотров: 1146
Последний ответ 03.08.2022, 14:32:42
от web3.0
Способы защиты платного компонента

Автор prohamax

Ответов: 15
Просмотров: 1617
Последний ответ 30.07.2015, 00:09:24
от AlekVolsk
Разработка сайта, возможна ли реализация на Joomla? Нужен совет

Автор vubo

Ответов: 4
Просмотров: 1360
Последний ответ 03.02.2014, 20:03:08
от Shustry