Новости Joomla

Вышли релизы безопасности Joomla 6.1.4 и Joomla 5.4.9

Релиз безопасности Joomla 6.1.4 и Joomla 5.4.9

Проект Joomla! рад сообщить о выходе Joomla 6.1.4 и Joomla 5.4.9. Это релизы безопасности и исправления ошибок для серий 5.x и 6.x.
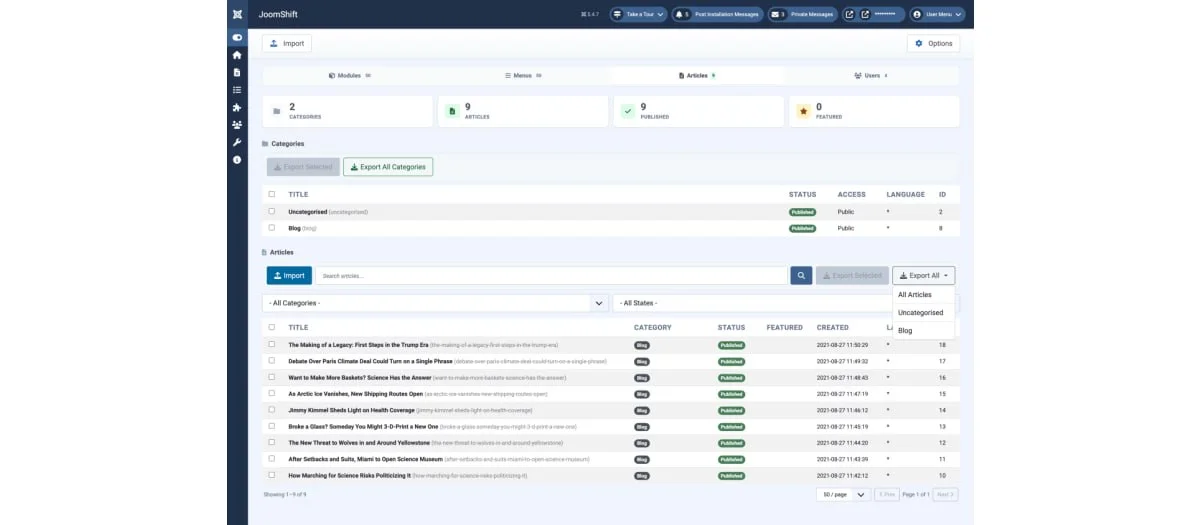
JoomShift - компонент переноса контента между Joomla сайтами.

‍ JoomShift - компонент переноса контента между Joomla сайтами.

JoomShift - компонент переноса контента между Joomla сайтами.Он позволяет экспортировать модули, меню, материалы, категории, пользовательские поля и пользователей в виде переносимых JSON/ZIP-файлов, а затем импортировать их в любую другую установку Joomla.

Возможности компонента:- Модули — полная настройка, назначение пунктов меню, позиционирование и содержимое SP Page Builder.
-Меню — иерархия родительских/дочерних элементов, типы элементов, ссылки, уровни доступа и параметры. Отсутствующие типы меню создаются автоматически, а элементы, указывающие на неустановленные компоненты, пропускаются с предупреждением.
-Статьи и категории — контент, метаданные, изображения и иерархия категорий.
-Пользовательские поля — группы полей, определения, ограничения по категориям и значения (включая поля с несколькими значениями) — экспортируются и автоматически создаются заново на целевом сайте.
-Пользователи — данные профиля, назначения групп и хэши паролей, чтобы учетные записи работали сразу после импорта.
-Кросс-версииJoomla - компонент адаптируется к различиям в схеме базы данных между версиями Joomla.
-Создан для крупных сайтов — постраничные списки (20/50/100/250строк) и автоматический пакетный экспорт для сайтов с более чем 500 элементами, поэтому он продолжает работать на обычном хостинге.
-Опция перезаписи — обновляет совпадающие элементы при повторном импорте вместо создания дубликатов.
-Drag-n-drop импорт с подробным отчетом о том, что было импортировано, обновлено или пропущено, и почему.

На момент написания заметки для скачивания необходима регистрация/логин на сайте разработчика.

-Joomla Extensions Directory-Страница расширения#joomla#расширения

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Кроме этого, в состав пакета установки входит плагин, который позволяет выводить атрибуты товара в список всех товаров, менять эти атрибуты и добавлять товар в корзину из списка товаров. Если атрибутов много, то их можно выводить в всплывающем (модальном окне).

В модуле предусмотрено 2 макета дизайна для Bootstrap и UIkit и максимальная кастомизация для переопределения макетов в шаблон.Демо расширенияСтраница расширения

Видео в Telegram

0 Пользователей и 1 Гость просматривают эту тему.
  • 37 Ответов
  • 2726 Просмотров
*

Филипп Сорокин

  • Завсегдатай
  • 1918
  • 160 / 4
  • разработчик.москва
Цитировать
ваша задача - максимально усложнить для злоумышленника кражу сессии

Добавил бы ещё один пункт сюда: исключение самой возможности наличия шелла в каталоге сайта. Это можно сделать весьма гибко, чтобы у пользователя остался доступ для редактирования этих файлов. Нужно запретить PHP писать в каталоги. Для кэша и динамических файлов можно проработать исключения.

Единственный вопрос -- необходимость. Если мы говорим о любительском сайте или небольшом интернет-магазине, то нафиг оно всё нужно -- не легче будет вывести транзакции в сторонний сервис? Однако в случае мало-мальски поставленного бизнеса, может, и рационально будет включить в бюджет статью расходов, связанную с безопасностью. Ведь все эти манипуляции с шифрами, изменения в файловой системе требуют периодического мониторинга и участия соответствующего специалиста.
*

AlekVolsk

  • Гуру
  • 6913
  • 416 / 4
Цитировать
Выполняется шифрование данных, данные помещаются в БД. Где то должен лежать ключ либо список ID=KEY, что бы его можно было быстро достать и декодировать данные, если, к примеру, клиент смотрит историю платежей. Тогда возникает та самая дилема, и даже две - где хранить ключи и как обезопасить скрипт, выдающий ключи, и как, в конце концов, не дать подделать выдачу ключа? Я ведь не буду требовать от каждого пользователя вставлять свой e-Token в технологическое отверстие...
ответ содержится в вопросе: именно у клиента должен быть ключ, который не обязательно должен быть на токене, можно установить в систему личный сертификат, единоразово, и проверять его наличие и актуальности, а выдавать в ЛК при регистрации ибо по запросу обновления
*

SeBun

  • BanMaster
  • 4031
  • 259 / 5
  • @SeBun48
Добавил бы ещё один пункт сюда: исключение самой возможности наличия шелла в каталоге сайта. Это можно сделать весьма гибко, чтобы у пользователя остался доступ для редактирования этих файлов. Нужно запретить PHP писать в каталоги. Для кэша и динамических файлов можно проработать исключения.

Такая система у меня уже есть, довожу до ума и тестирую. Как раз в прошлом году по ней создавал такую же тему, как эта, обсуждали возможность реализации. Там и WAF, и контроль запускаемых файлов, контроль появления новых файлов, контроль IP и многое другое, моя разработка. Подключается через auto_prepend в php.ini и работает незаметно. В данный  момент на моем сервере все проверки проходят за 0.003 сек, что для пользователя совершенно незаметно. И даже при наличии шелла эту систему невозможно отключить или изменить (если только не ломать сервер). То есть, теоретически, ели это мой личный бизнес, можно обойтись и без дополнительной статьи расходов, просто получая уведомления о сработках на свой мобильный, вставая в три часа ночи и выясняя, какая сволочь посмела меня разбудить... Не, видимо, вы правы, статью расходов придется предусмотреть...
Оказываю услуги по Joomla | Миграция/Обновление | Сопровождение | IT-аутсорсинг | Недорогие домены и хостинг
*

Филипп Сорокин

  • Завсегдатай
  • 1918
  • 160 / 4
  • разработчик.москва
Я тоже делал подобное одному юзеру, который является фанатом J! 1.5 и не хочет изменить жизнь к лучшему :)

Суть в том, что PHP пользователь не является локальным пользователем -- это разные пользователи (но группы совпадают). Таким образом, юзер может по FTP отредактировать/удалить любой файл, а PHP может писать только там, где ему разрешили. То есть с помощью ACL для каталога кэша, например, создаётся маска 775 и соответствующие права.
*

SeBun

  • BanMaster
  • 4031
  • 259 / 5
  • @SeBun48
Вот еще одна новость. Как думаете, приживется? Стоит ли вообще думать о внедрении поддержки физических ключей в Joomla?
Оказываю услуги по Joomla | Миграция/Обновление | Сопровождение | IT-аутсорсинг | Недорогие домены и хостинг
*

AlekVolsk

  • Гуру
  • 6913
  • 416 / 4
пока что это самый безопасный способ защиты данных, для банков самое то
*

capricorn

  • Завсегдатай
  • 1949
  • 118 / 3
Цитировать
Вот еще одна новость. Как думаете, приживется? Стоит ли вообще думать о внедрении поддержки физических ключей в Joomla?
Sebun, вы тему начали с того, что собирались шифровать данные до отправки на сервер.

USB ключи давно изобретены. Но они не шифруют данные.
*

SeBun

  • BanMaster
  • 4031
  • 259 / 5
  • @SeBun48
Sebun, вы тему начали с того, что собирались шифровать данные до отправки на сервер.
USB ключи давно изобретены. Но они не шифруют данные.
Я прекрасно знаю, что такое USB-ключи и для чего они предназначены. Тема о безопасном хранении данных и возможных вариантах реализации.
Оказываю услуги по Joomla | Миграция/Обновление | Сопровождение | IT-аутсорсинг | Недорогие домены и хостинг
Чтобы оставить сообщение,
Вам необходимо Войти или Зарегистрироваться