Новости Joomla

Вышли релизы безопасности Joomla 6.1.4 и Joomla 5.4.9

Релиз безопасности Joomla 6.1.4 и Joomla 5.4.9

Проект Joomla! рад сообщить о выходе Joomla 6.1.4 и Joomla 5.4.9. Это релизы безопасности и исправления ошибок для серий 5.x и 6.x.

JoomShift - компонент переноса контента между Joomla сайтами.

‍ JoomShift - компонент переноса контента между Joomla сайтами.

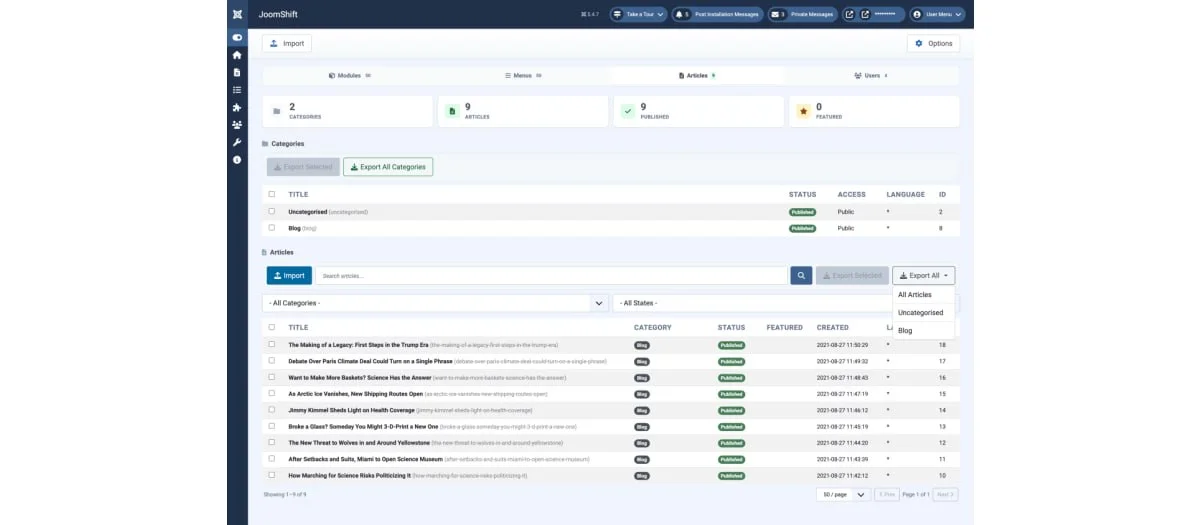
JoomShift - компонент переноса контента между Joomla сайтами.Он позволяет экспортировать модули, меню, материалы, категории, пользовательские поля и пользователей в виде переносимых JSON/ZIP-файлов, а затем импортировать их в любую другую установку Joomla.

Возможности компонента:- Модули — полная настройка, назначение пунктов меню, позиционирование и содержимое SP Page Builder.
-Меню — иерархия родительских/дочерних элементов, типы элементов, ссылки, уровни доступа и параметры. Отсутствующие типы меню создаются автоматически, а элементы, указывающие на неустановленные компоненты, пропускаются с предупреждением.
-Статьи и категории — контент, метаданные, изображения и иерархия категорий.
-Пользовательские поля — группы полей, определения, ограничения по категориям и значения (включая поля с несколькими значениями) — экспортируются и автоматически создаются заново на целевом сайте.
-Пользователи — данные профиля, назначения групп и хэши паролей, чтобы учетные записи работали сразу после импорта.
-Кросс-версииJoomla - компонент адаптируется к различиям в схеме базы данных между версиями Joomla.
-Создан для крупных сайтов — постраничные списки (20/50/100/250строк) и автоматический пакетный экспорт для сайтов с более чем 500 элементами, поэтому он продолжает работать на обычном хостинге.
-Опция перезаписи — обновляет совпадающие элементы при повторном импорте вместо создания дубликатов.
-Drag-n-drop импорт с подробным отчетом о том, что было импортировано, обновлено или пропущено, и почему.

На момент написания заметки для скачивания необходима регистрация/логин на сайте разработчика.

-Joomla Extensions Directory-Страница расширения#joomla#расширения

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Кроме этого, в состав пакета установки входит плагин, который позволяет выводить атрибуты товара в список всех товаров, менять эти атрибуты и добавлять товар в корзину из списка товаров. Если атрибутов много, то их можно выводить в всплывающем (модальном окне).

В модуле предусмотрено 2 макета дизайна для Bootstrap и UIkit и максимальная кастомизация для переопределения макетов в шаблон.Демо расширенияСтраница расширения

Видео в Telegram

0 Пользователей и 1 Гость просматривают эту тему.
  • 9 Ответов
  • 3599 Просмотров
*

jm

  • Осваиваюсь на форуме
  • 20
  • 0 / 0
Сейчас входа на сайт пользователей нет и админка защищена kSecure. Задача стоит организовать вход на сайт пользователей с минимальными правами «Зарегистрированные» (регистрирует вручную админ).

Во всех руководствах по безопасности Joomla рекомендуют прятать вход в админку при помощи плагинов типа kSecure — правильно ли я понимаю, что как только будет активирован вход на сайт  пользователей с вводом логина и пароля на страницах сайта, то о безопасности можно забыть (ведь никто не мешает подбирать пароль админа через форму на сайте).

Или вход на сайт (фронт) и вход в админку это разные вещи и открыв вход на фронт сайта имеет смысл и дальше прятать вход в админку?

Было бы здорово, если бы кто-нибудь квалифицированно осветил этот тонкий момент.  !
*

Cedars

  • Давно я тут
  • 585
  • 31 / 0
воспользуйтесь вот этим способом для защиты админки: https://hika.su/blog/kak-izmenit-nazvanie-papki-administrator-v-joomla

Вход на сайт для пользователей оставьте стандартным...
*

AlexB

  • Завсегдатай
  • 1973
  • 54 / 2
А есть ли смысл?
Если будет цель то подберут
*

jm

  • Осваиваюсь на форуме
  • 20
  • 0 / 0
Наверное я как-то нечётко сформулировал вопрос.

Я хочу понять в чём разница между подбором пароля администратора через вход админки и подбором пароля админа через форму входа на страницах сайта.

Правильно ли я понимаю, что если я разблокирую форму входа на страницах сайта (фронте), то через неё можно подобрать пароль админа и все пляски с бубном по скрытию входа в админку Joomla при помощи kSecure уже не имеют смысла?
« Последнее редактирование: 19.07.2020, 20:07:23 от jm »
*

robert

  • Живу я здесь
  • 4974
  • 457 / 20
Админка и фронт - это 2 разных сайта.
Подбор паролей - это подбор паролей, неважно к какому сайту.
Не будь паразитом, сделай что-нибудь самостоятельно!
*

jm

  • Осваиваюсь на форуме
  • 20
  • 0 / 0
Из этих развёрнутых и содержательных ответов я сделал 2 вывода:

1. Пока сайт на Joomla, без возможности регистрации и входа пользователей и с админкой, защищённой kSecure — можно чувствовать себя (как владельца сайта) в относительной безопасности.

2. Как только на сайте Joomla появляется форма входа и регистрации пользователей — безопасность резко снижается и в любой момент могут подобрать пароль админа и (даже не добравшись до самой админки) натворить дел с правами администратора (например, изменить или поудалять материалы и т. д.).
*

xpank

  • Захожу иногда
  • 448
  • 41 / 0
1. Пока сайт на Joomla, без возможности регистрации и входа пользователей и с админкой, защищённой kSecure — можно чувствовать себя (как владельца сайта) в относительной безопасности.
Двухфакторная аутентификация решит все проблемы.
*

robert

  • Живу я здесь
  • 4974
  • 457 / 20
1. А как этот kSecure работает? Тоже с паролем? Тогда его тоже можно подобрать.
2. Не "в любой момент", это делается не так быстро :). Теоретически любой пароль можно подобрать, вопрос в целесообразности такого действия. Думаю, что стоимость подбора пароля к вашему сайту многократно перевешивает выгоду от этого. На самом деле чаще всего взломают сайты, используя их уязвимости.
А изменение и удаление материалов, по-моему, можно запретить.
Не будь паразитом, сделай что-нибудь самостоятельно!
*

arma

  • Завсегдатай
  • 1752
  • 81 / 3
Не стоит обсуждений. Jm, ну создайте свою личную cms и будет вам счастье. иначе - параноя
*

wishlight

  • Гуру
  • 5100
  • 322 / 1
  • От 300 руб быстрый хостинг. Сервера.
в любой момент могут подобрать пароль админа

А где не могут? https://ru.wikipedia.org/wiki/%D0%9F%D0%BE%D0%BB%D0%BD%D1%8B%D0%B9_%D0%BF%D0%B5%D1%80%D0%B5%D0%B1%D0%BE%D1%80

Цитировать
Если пространство решений очень большое, то такой вид атаки может не дать результатов в течение нескольких лет или даже веков.
Чтобы оставить сообщение,
Вам необходимо Войти или Зарегистрироваться
 

Взломали сайт Antonkiil

Автор kristina_r

Ответов: 25
Просмотров: 15940
Последний ответ 24.08.2026, 23:47:57
от Sulpher
Как выявить вредоностный код на CMS Joomla?

Автор stud_pro

Ответов: 1
Просмотров: 4873
Последний ответ 23.04.2024, 10:06:10
от wishlight
При открытии сайта с режима инкогнито перекидывает на вирусный сайт

Автор 62411

Ответов: 6
Просмотров: 16322
Последний ответ 31.03.2024, 16:14:32
от SeBun
Вирус редирект или взлом с редиректом Joomla 3.10

Автор Wany205

Ответов: 1
Просмотров: 6583
Последний ответ 25.05.2023, 08:49:57
от Театрал
Скрипты защиты Joomla 4

Автор mister_boy

Ответов: 6
Просмотров: 14858
Последний ответ 16.05.2023, 16:38:58
от mister_boy