Новости Joomla

Вышли релизы безопасности Joomla 6.1.4 и Joomla 5.4.9

Релиз безопасности Joomla 6.1.4 и Joomla 5.4.9

Проект Joomla! рад сообщить о выходе Joomla 6.1.4 и Joomla 5.4.9. Это релизы безопасности и исправления ошибок для серий 5.x и 6.x.

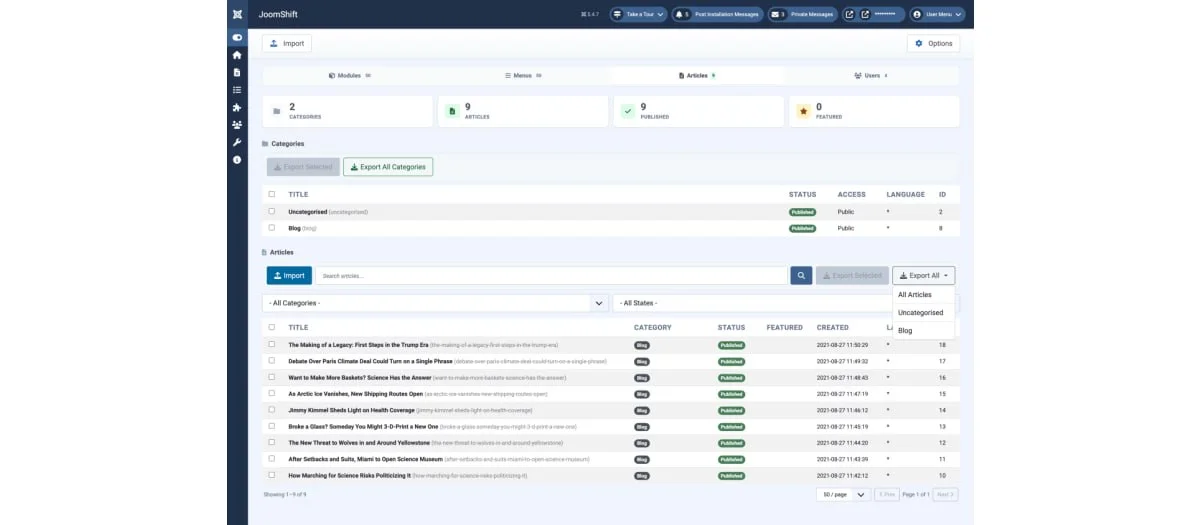
JoomShift - компонент переноса контента между Joomla сайтами.

‍ JoomShift - компонент переноса контента между Joomla сайтами.

JoomShift - компонент переноса контента между Joomla сайтами.Он позволяет экспортировать модули, меню, материалы, категории, пользовательские поля и пользователей в виде переносимых JSON/ZIP-файлов, а затем импортировать их в любую другую установку Joomla.

Возможности компонента:- Модули — полная настройка, назначение пунктов меню, позиционирование и содержимое SP Page Builder.
-Меню — иерархия родительских/дочерних элементов, типы элементов, ссылки, уровни доступа и параметры. Отсутствующие типы меню создаются автоматически, а элементы, указывающие на неустановленные компоненты, пропускаются с предупреждением.
-Статьи и категории — контент, метаданные, изображения и иерархия категорий.
-Пользовательские поля — группы полей, определения, ограничения по категориям и значения (включая поля с несколькими значениями) — экспортируются и автоматически создаются заново на целевом сайте.
-Пользователи — данные профиля, назначения групп и хэши паролей, чтобы учетные записи работали сразу после импорта.
-Кросс-версииJoomla - компонент адаптируется к различиям в схеме базы данных между версиями Joomla.
-Создан для крупных сайтов — постраничные списки (20/50/100/250строк) и автоматический пакетный экспорт для сайтов с более чем 500 элементами, поэтому он продолжает работать на обычном хостинге.
-Опция перезаписи — обновляет совпадающие элементы при повторном импорте вместо создания дубликатов.
-Drag-n-drop импорт с подробным отчетом о том, что было импортировано, обновлено или пропущено, и почему.

На момент написания заметки для скачивания необходима регистрация/логин на сайте разработчика.

-Joomla Extensions Directory-Страница расширения#joomla#расширения

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Кроме этого, в состав пакета установки входит плагин, который позволяет выводить атрибуты товара в список всех товаров, менять эти атрибуты и добавлять товар в корзину из списка товаров. Если атрибутов много, то их можно выводить в всплывающем (модальном окне).

В модуле предусмотрено 2 макета дизайна для Bootstrap и UIkit и максимальная кастомизация для переопределения макетов в шаблон.Демо расширенияСтраница расширения

Видео в Telegram

0 Пользователей и 1 Гость просматривают эту тему.
  • 3 Ответов
  • 2641 Просмотров
*

busik

  • Захожу иногда
  • 186
  • 7 / 0
Опять поломали сайт :(
« : 26.10.2009, 13:40:59 »
Опять сломали сайт, опять точно как здесь http://joomlaforum.ru/index.php/topic,68667.0.html - похоже зарегились на форуме SMF и через него инфицировали все php файлы строкой кода вверху (закодированной). Все патчи нужные вроде были установлены :( Никто в последнее время ни с чем таким не сталкивался? Какой юзер регится на форуме и гадит? (в прошлый раз в июне кажется у всех сломанных сайтов был оди и тот же юзер)
*

busik

  • Захожу иногда
  • 186
  • 7 / 0
И еще раз поломали сайт :(
« Ответ #1 : 02.11.2009, 18:08:32 »
Еще раз сломали, опять тем же способом :( установлено все как раньше - Joomla 1.0.15, SMF 1.1.10 без бриджа, вроде бы все патчи есть, проапдейтил форум, пароли только что менял на ФТП ... и все равно то самое ... КТо знает, что делать? И что за вредный юзер регится на форумах сейчас (в смысле НИК)?

Файл в зипе с куском врезаного закодированного кода прилагаю (он вверху файла)

[вложение удалено Администратором]
*

busik

  • Захожу иногда
  • 186
  • 7 / 0
Получил ответ от провайдера
« Ответ #2 : 03.11.2009, 13:25:35 »
Здравствуйте!

Данный вирус не является новостью, он достаточно давно известен и хорошо
описан.
На нашем сайте Вы можете видеть новость от 19.03.2007, в которой мы
предупреждаем наших пользователей:
http://www.host.ru/news/2007/03/19.html

Вероятность взлома скриптов форума, используемой на сайте нельзя
исключать никогда, будь то платный или бесплатный вариант. Напротив, чем
распространеннее форум, тем лучше он изучена хакерами и тем больше
уязвимостей им становится известно. Однако, действительно, взлом сайта
через скрипты не является наиболее вероятной ситуацией. В подавляющем
большинстве случаев заражения вирусом Downloader.JS, у пользователя
воруется пароль доступа по FTP, после чего передается на удаленный
сервер, откуда уже происходит вход с этим паролем и изменение индексных
файлов сайта.

Структура виртуального хостинга такова, что ни один вирус, написанный
для операционной среды Windows, в том числе и Downloader.JS, не сможет
функционировать и не выполнит действий по изменению содержимого
индексных файлов под операционной средой Unix.

Во избежание повторения заражения Вашего сайта, Вам необходимо проверить
все локальные компьютеры на наличие вирусов, троянов и прочих
вредоносных программ, изменить все пароли доступа к ресурсам,
размещенным на нашей площадке, а также не сохранять пароли в
FTP-клиентах, браузерах и других местах, так как пароль в них хранится в
открытом виде и легко доступен для кражи.
*

smart

  • Администратор
  • 6478
  • 1318 / 15
  • Хочешь сделать хорошо — сделай!
Re: Опять поломали сайт :(
« Ответ #3 : 03.11.2009, 13:33:12 »
Все правильно, вот тот рецепт, который постоянно у нас на форуме предлагается в подобных случаях:

Во избежание повторения заражения Вашего сайта, Вам необходимо проверить
все локальные компьютеры на наличие вирусов, троянов и прочих
вредоносных программ, изменить все пароли доступа к ресурсам,
размещенным на нашей площадке, а также не сохранять пароли в
FTP-клиентах, браузерах и других местах, так как пароль в них хранится в
открытом виде и легко доступен для кражи.
Чтобы оставить сообщение,
Вам необходимо Войти или Зарегистрироваться
 

Взломали сайт Antonkiil

Автор kristina_r

Ответов: 25
Просмотров: 13640
Последний ответ 24.08.2026, 23:47:57
от Sulpher
При открытии сайта с режима инкогнито перекидывает на вирусный сайт

Автор 62411

Ответов: 6
Просмотров: 14312
Последний ответ 31.03.2024, 16:14:32
от SeBun
Netflix! - Клиент поймал фишинг на старый сайт. Где порылись собаки?

Автор Alex_gs

Ответов: 9
Просмотров: 3734
Последний ответ 05.11.2021, 21:47:31
от wishlight
Взломали сайт. Как в некоторых случаях делаю я

Автор cntrl

Ответов: 0
Просмотров: 2440
Последний ответ 29.08.2020, 00:25:24
от cntrl
Безопасный вход на сайт Joomla и админка

Автор jm

Ответов: 9
Просмотров: 3585
Последний ответ 19.07.2020, 23:57:17
от wishlight